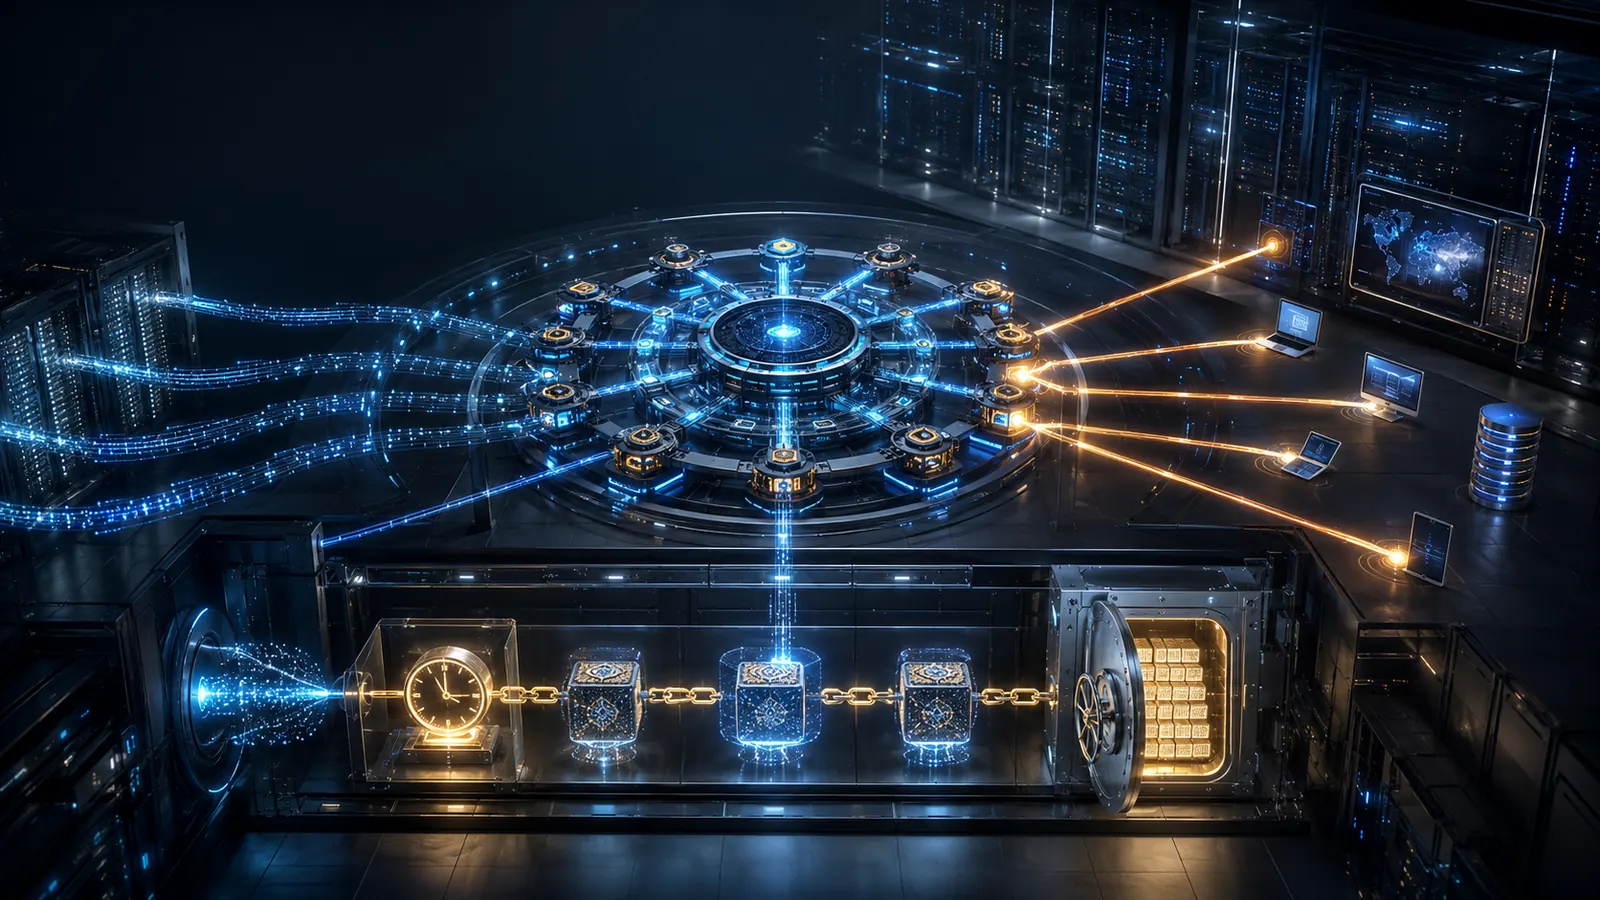
Construire des pipelines d'alertes temps réel avec Tokio tout en garantissant la traçabilité juridique immuable requise par NIS2.
La preuve pour chaque alerte asynchrone
- authenticité : chaque alerte reçoit un UUID v4 signé numériquement ;
- intégrité : payload JSON haché SHA-256 avant diffusion ;
- traçabilité : Tokio conserve l'ordre d'exécution via les task IDs journalisés ;
- horodatage : hash envoyé à la TSA, certificat signé retourné ;
- attribution : logger inclut le service, l'ID du conteneur K8s, le commit Git ;
- contextualisation : métadonnées source IP, type de capteur.
Les crates essentiels
| Crate | Rôle |
|---|---|
| tokio (1) rt-multi-thread | Runtime asynchrone multi-thread |
| serde / serde_json | Sérialisation JSON-LD |
| uuid (1) v4 | Identifiants uniques |
| sha2 | Calcul du hash SHA-256 |
| ring / ed25519-dalek | Signature numérique (EdDSA) |
| zeroize | Effacement sécurisé des secrets mémoire |
| reqwest | Envoi du hash à la TSA |
| aws-sdk-s3 | Upload immuable vers S3 Object Lock |
Ce qu'un auditeur cherchera à vérifier
- existence d'un UUID v4 unique associé à chaque alerte ;
- présence d'un hash SHA-256 signé par une TSA qualifiée ;
- stockage de l'artefact dans un bucket en mode WORM ;
- utilisation de zeroize garantissant l'effacement des clés privées ;
- traçabilité des tâches Tokio (task-id, thread-id) dans le journal.
Chaîne de conservation d'une alerte
Tokio reçoit l'événement via TcpListener::accept et le transforme en struct Alert. Les champs source_id (UUID du capteur) et commit_git sont injectés. Instant::now() synchronisé NTP, hash SHA-256 envoyé à la TSA, certificat récupéré. Le SHA-256 du payload + métadonnées = alert_hash. Upload dans un bucket S3 Object Lock (retention=7y) avec tags type=security_alert et criticality=high. Contrôle d'accès IAM restrictif.
Limites à ne pas masquer
- l'immuabilité n'élimine pas les fausses alertes générées à la source ;
- qualité de la source primordiale ;
- horodatage local vs qualifié : force juridique différente ;
- coût des services WORM et TSA notable pour les PME.
Pour aller plus loin
Pour aller plus loin :
Lire l'article Challenges sur KARL →
KARLLe stockage qui se souvient.