DOSSIER DE PRESSE Ils parlent de StratoFoundry et de KARL
← Retour à l'accueil
ILS EN PARLENT · DOSSIER DE PRESSE

La presse tech européenne raconte la mémoire vérifiable.

Depuis la première sortie publique de KARL au 69e IT Press Tour de Ljubljana, la Memory & Evidence Layer de StratoFoundry est couverte par des médias spécialisés dans toute l'Europe et au-delà.

16publications
14médias
9pays
#69IT Press Tour · Ljubljana
REVUE DE PRESSE

Retombées médiatiques

ITRnews
France · 27 octobre 2026
FR

StratoFoundry donne une mémoire vérifiable aux données de l'entreprise

ITRnews consacre un article à StratoFoundry et KARL, présentés comme une couche de mémoire temporelle et de preuve pour le stockage S3.

Synthèse & points clés

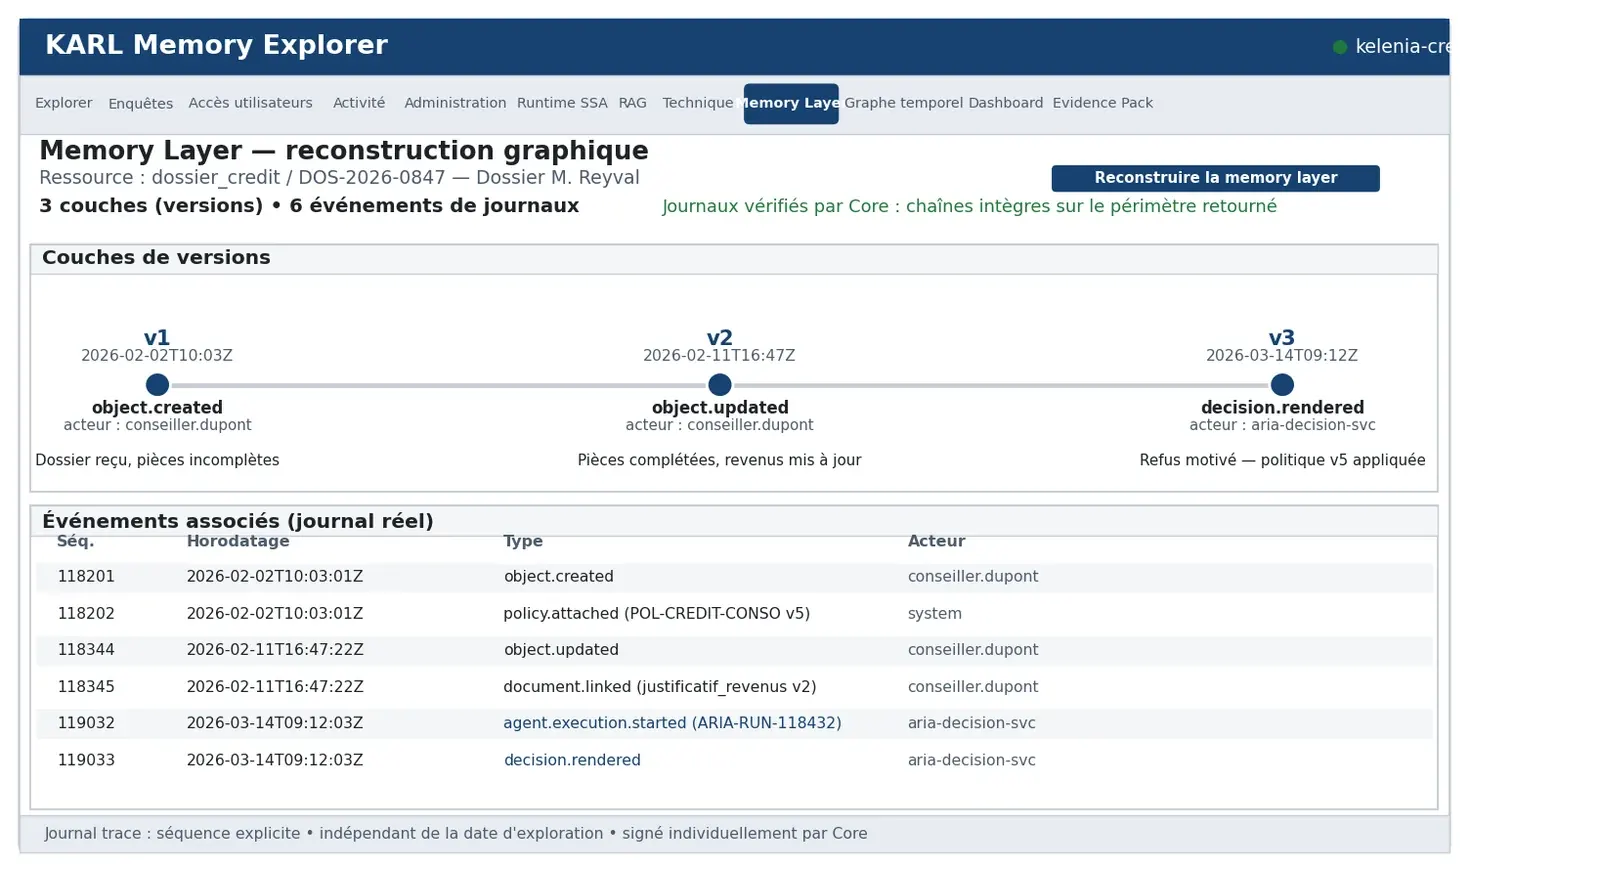
ITRnews, le premier quotidien des marchés numériques, publie un article sur StratoFoundry et sa solution KARL. Le média décrit KARL comme une couche de mémoire vérifiable qui permet aux entreprises de conserver l'historique, les versions et les traces des opérations sur leurs données S3.

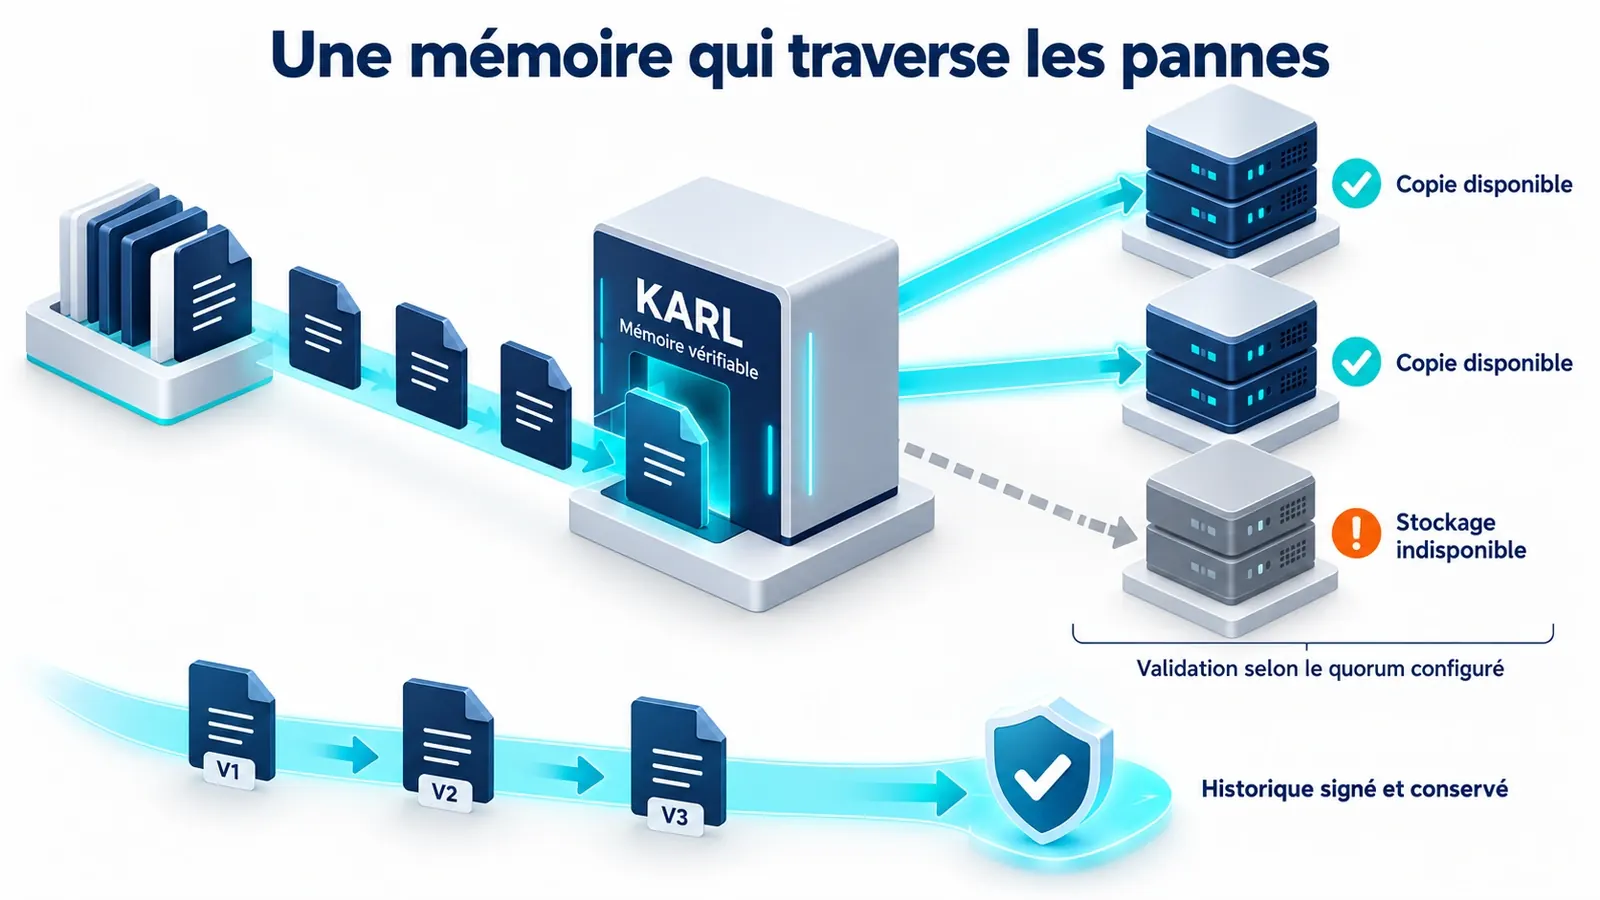
L'article met en lumière les évolutions de KARL Core en matière de haute disponibilité : réplication sur plusieurs stockages indépendants, validation des écritures par quorum, et reprise d'activité cohérente en cas de panne. La mémoire d'entreprise peut ainsi traverser les incidents sans perdre son intégrité ni sa capacité à raconter l'histoire des données.

  • Memory Layer : conservation des versions, liens et traces pour reconstituer l'histoire des données gouvernées.
  • Haute disponibilité : réplication sur plusieurs stockages indépendants avec validation par quorum.
  • Reprise cohérente : détection des écarts, réparations vérifiées et journal signé des opérations de continuité.
  • Un seul serveur actif : KARL confie les écritures à un seul serveur à la fois pour éviter les divergences.
Langue originale : Français
El Español — Disruptores
Espagne · 17 octobre 2026
ES

La solution de Stratofoundry : la connaissance analytique

Dans un article dont le titre porte sur ExpectedIT, El Español consacre une longue section à StratoFoundry : de Chronovault à KARL, la couche de mémoire temporelle et de preuve technique sur S3, et les modules KARL Core, Guardian, proxy S3, Transit, Agent, Media, Forge, Compass et audit.

Synthèse & points clés

Dans sa rubrique Disruptores, El Español présente plusieurs startups européennes du stockage et de la cyber-résilience. Le titre met en avant ExpectedIT, mais une section entière, « La solution de Stratofoundry : conocimiento analítico », est consacrée à StratoFoundry, décrite comme une startup française de Courbevoie à peine âgée d'un trimestre et déjà forte de plus d'une demi-douzaine de solutions. Emmanuel Forgues, fondateur et CEO, explique avoir renoncé au nom Chronovault au profit de KARL ; Sami Fredj, CTO, détaille la motivation de l'approche : des données en croissance continue, dont 80 à 90 % non structurées, qu'il faut maîtriser à cause des processus d'IA. L'article est illustré d'une photo d'Emmanuel Forgues et de Sami Fredj.

L'offre est décrite comme une couche de « mémoire temporelle » et de « preuve technique » (au sens technique, non juridique) ajoutée au stockage S3 : elle conserve l'historique complet des données (qui les a modifiées, quand, dans quel contexte) pour reconstituer des états passés, justifier des décisions et alimenter l'IA, l'audit, la cybersécurité et la gouvernance. KARL Core expose un partage CIFS/NFS et applique de façon transparente déduplication, compression, chiffrement, immutabilité, versioning et reconstruction temporelle ; le retour en arrière se fait en déplaçant l'ancrage temporel, sans copie ni snapshot. L'article présente aussi Guardian (réplication S3 asynchrone), le proxy S3 (bucket virtuel, écritures simultanées vers plusieurs destinations), Transit, Agent, Media, Forge, Compass et un module d'audit NIS2 / RGPD.

  • Une section complète sur StratoFoundry au sein d'un article dont le titre porte sur ExpectedIT, illustrée d'une photo d'Emmanuel Forgues et Sami Fredj.
  • Mémoire temporelle et preuve technique (et non juridique) sur S3 : l'historique complet est conservé pour expliquer pourquoi une décision a été prise.
  • Retour en arrière sans copie ni snapshot : face à un ransomware, retour à l'état sain en quelques secondes en choisissant le bon point dans le temps.
  • Écosystème KARL : Core, Guardian, proxy S3, Transit, Agent, Media, Forge, Compass et audit NIS2 / RGPD.
  • Positionnement agnostique : StratoFoundry ne se présente ni comme fournisseur de stockage ni comme remplaçant des infrastructures existantes.
Langue originale : Espagnol
CRN Polska
Pologne · 29 septembre 2026
PL

Six idées pour une nouvelle infrastructure IT

Dans son compte rendu de l'IT Press Tour de Ljubljana, CRN Polska consacre une section à StratoFoundry et KARL Core : middleware devant le stockage S3, historique complet des fichiers, retour arrière par pointeur temporel et reprise après ransomware.

Synthèse & points clés

Publié en plusieurs pages, l'article revient sur les six présentations de l'IT Press Tour de Ljubljana : la liberté de choix matériel (DataCore), le graphe de données d'entreprise auto-actualisé (Veridion), les nouvelles architectures de mémoire et de serveurs face à l'appétit de l'IA pour les données et la puissance de calcul (StratoFoundry, ExpectedIT) et une approche innovante de la sauvegarde (Cybee).

La section consacrée à StratoFoundry, société fondée en juillet 2026 mais dont la technologie a été construite sur la dernière décennie, présente KARL Core : un middleware installé sur un serveur ou un poste de travail, par lequel passent toutes les opérations sur des données S3, en local comme dans le cloud. L'utilisateur voit un simple partage CIFS ou NFS, tandis que chaque version de fichier est conservée avec ses métadonnées (qui, quand, depuis quelle application, dans quel contexte). KARL Core ne crée ni copies ni snapshots : l'état courant est un ensemble de pointeurs vers les versions antérieures, et le retour en arrière consiste à déplacer le pointeur temporel. Dans la démonstration rapportée, un système de fichiers de 3,7 To et 6 millions de fichiers (données binaires à Paris, stockage S3 aux Pays-Bas) a été restauré en 3 à 5 secondes. L'article cite aussi Guardian, Proxy et Transit, le scénario de reprise après ransomware, la distribution via des partenaires certifiés avec des licences annuelles fondées sur la capacité logique protégée, et une infrastructure exclusivement européenne.

  • Compte rendu de l'IT Press Tour de Ljubljana : six présentations, dont StratoFoundry (KARL Core) aux côtés de DataCore, Veridion, ExpectedIT et Cybee.
  • KARL Core : middleware devant le stockage S3, vu comme un partage CIFS/NFS, qui historise chaque version avec son contexte (qui, quand, quelle application).
  • Retour arrière par déplacement d'un pointeur temporel, sans copie : 3,7 To et 6 millions de fichiers restaurés en 3 à 5 secondes lors de la démonstration.
  • Ransomware : l'historique des modifications et des accès permet de choisir une version réellement saine, pas seulement la précédente.
  • Modèle : distribution indirecte via partenaires, intégrateurs et MSP, licences annuelles selon la capacité logique protégée ; infrastructure uniquement en Europe.
Langue originale : Polonais
iTWire
Australie · 20 septembre 2026
AU

StratoFoundry veut donner une mémoire à votre bucket S3, et un reçu pour chaque décision

Le média australien iTWire (Alex Zaharov-Reutt) consacre un long compte rendu à la première sortie publique de KARL lors du 69e IT Press Tour à Ljubljana, entre architecture sans base de données, démonstration de restauration en 3 secondes et limites assumées par StratoFoundry.

Synthèse & points clés

L'article revient sur la présentation par Emmanuel Forgues (fondateur) et Sami Fredj (CTO) de KARL, décrit comme une couche de mémoire temporelle et de preuve placée entre les applications et un stockage compatible S3. Le fil rouge du journaliste tient en une question : peut-on encore expliquer une décision prise sous un état du monde qui n'existe plus ? L'exemple retenu est celui d'un accès fournisseur renouvelé sous une évaluation de risque et une politique données, devenues obsolètes quelques semaines plus tard - un auditeur ne regardant que l'état actuel jugerait la décision à tort.

Le point qui retient le plus l'attention du journaliste est l'absence de base de données : KARL Core reconstruit le contexte d'un fichier directement depuis le stockage objet, via un mécanisme d'indexation que StratoFoundry dit avoir breveté, sans cache ni serveur de métadonnées séparé. Le binaire pèse 34 Mo, tient sur une seule VM et un seul bucket S3, et la récupération du contexte complet d'un fichier prendrait environ 12 millisecondes, quelle que soit la version consultée ou le nombre d'objets dans le bucket.

Le journal d'événements repose sur des écritures chaînées cryptographiquement et signées (Ed25519), avec points de contrôle de Merkle et ancrage externe optionnel (RFC 3161). L'article détaille aussi la démonstration la plus marquante de la session : la restauration, en environ 3 secondes, d'un système de fichiers de 3,7 To et 6 millions de fichiers après un scénario de corruption simulée, l'agent KARL tournant à Paris pour un bucket situé aux Pays-Bas. Forgues refuse les termes de sauvegarde ou de snapshot pour décrire l'opération, qu'il préfère nommer 'ré-ancrage temporel'.

Le portefeuille de produits est présenté avec des degrés de maturité très différents : S3Guardian et S3Proxy sont déjà commercialisés (le premier avec un pilote payant de 200 To signé via LinkedIn), tandis que KARL Audit, KARL Cyber, KARL Transit, KARL IA Studio et KARL Media restent des démonstrations ou des prototypes, et KARL Forge/Compass sont des outils internes que StratoFoundry utilise pour son propre fonctionnement. L'article rappelle aussi le choix de rester agnostique vis-à-vis du cloud (StratoFoundry aurait décliné une offre d'aide d'AWS) et l'hébergement européen des infrastructures internes.

Le journaliste conclut sur un ton mesuré : l'architecture est jugée soignée et la promesse de latence constante mérite d'être testée à grande échelle, mais la tarification de KARL Core reste indéfinie et la majorité des applications construites au-dessus du noyau restent, de l'aveu même de l'entreprise, des prototypes.

  • Première sortie publique du produit KARL (anciennement ChronoVolt) lors du 69e IT Press Tour à Ljubljana, présenté par Emmanuel Forgues et Sami Fredj.
  • Architecture sans base de données ni cache : le contexte d'un fichier est reconstruit directement depuis le stockage S3, binaire de 34 Mo, contexte complet récupéré en ~12 ms quelle que soit la version.
  • Journal chaîné cryptographiquement et signé (Ed25519), points de contrôle de Merkle, ancrage externe RFC 3161 optionnel.
  • Démonstration marquante : restauration d'un système de fichiers de 3,7 To / 6 millions de fichiers en environ 3 secondes, décrite comme un 're-ancrage temporel' plutôt qu'une restauration classique.
  • Maturité hétérogène assumée : S3Guardian et S3Proxy déjà commercialisés, KARL Audit/Cyber/Transit/KARL IA Studio/Media encore en démonstration ou prototype, tarification de KARL Core encore à définir.
Langue originale : Anglais
manage it (ap-verlag.de)
Allemagne · 16 septembre 2026
DE

Mémoire d'entreprise vérifiable : avant que les entreprises ne perdent leur mémoire

Le média allemand manage it (ap-verlag.de) consacre un article de fond à StratoFoundry et KARL, présentés comme une couche de mémoire et de preuve permettant de retrouver, pour une donnée donnée, quel état, quel contexte et quelle autorisation s'appliquaient à un instant précis.

Synthèse & points clés

Le journaliste Stefan Mutschler part d'un constat : les entreprises stockent toujours plus de données, mais un même objet (fichier, dossier fournisseur, jeu de données) existe en parallèle dans l'ERP, la gestion documentaire, le stockage objet, la sauvegarde, le SIEM et les systèmes d'IA, chacun avec ses propres versions, métadonnées, droits et journaux. Reconstituer après coup quelles informations étaient valides à un instant donné, et pourquoi une décision précise a été prise, devient alors difficile.

C'est cette lacune que KARL cherche à combler : non pas un référentiel supplémentaire, mais une couche de mémoire et de preuve additionnelle, qui relie durablement un objet de données à son identité, à ses états successifs dans le temps et à son contexte (personnes, systèmes, droits, politiques, origine). L'article illustre le principe avec l'exemple d'un accès fournisseur prolongé sous une certaine évaluation de risque et une politique donnée : des semaines plus tard, le contexte a changé, et un auditeur ne regardant que l'état du jour pourrait juger, à tort, la décision passée. Selon Emmanuel Forgues, CEO et fondateur de StratoFoundry, la question centrale est de savoir si l'on peut encore établir, aujourd'hui, sur quelle base de données une décision a réellement été prise, même si cet état de données n'est plus disponible.

Techniquement, KARL s'appuie sur du stockage objet compatible S3 : les états sont versionnés, les changements consignés dans un journal continu, chaîné cryptographiquement et signé numériquement, avec des points de contrôle de Merkle et un horodatage externe optionnel (RFC 3161) pour détecter toute manipulation ultérieure. Quatre piliers structurent le modèle : identité (un objet reste adressable à travers ses états), temps (les états passés restent consultables), contexte (personnes, systèmes, droits, politiques et origine restent liés) et preuve (intégrité et provenance vérifiables).

L'article souligne aussi une limite : une sauvegarde restaure une version, mais ne dit pas laquelle est la plus digne de confiance - la version la plus récente n'est pas forcément la meilleure. KARL viserait à aider à déterminer le point de restauration approprié à partir de l'intégrité, de la provenance, des droits, des politiques et des informations connues sur un incident, la restauration elle-même restant du ressort du système de sauvegarde ou de stockage.

Sur ce socle s'appuient plusieurs modules : KARL Audit pour les preuves de conformité, KARL Cyber pour choisir un état de données de confiance après un incident de sécurité, KARL IA Studio pour la traçabilité des jeux de données, prompts et modèles, ainsi que KARL Forge et KARL Compass. L'auteur rappelle une limite assumée par l'entreprise elle-même : KARL ne reconstruit que l'historique effectivement enregistré, il n'invente pas ce qui n'a jamais été contrôlé - un historique inviolable ne prouve pas que les données d'origine étaient exactes, seulement quelles informations existaient, d'où elles venaient, et si l'historique documenté a été modifié. L'article conclut sur un degré de maturité encore hétérogène : KARL Core v2 est décrit comme implémenté et testé, S3Guardian déjà commercialisé, tandis que plusieurs autres modules restent en démonstration ou au stade de prototype.

  • Constat : une même donnée vit dans plusieurs systèmes (ERP, GED, stockage objet, sauvegarde, SIEM, IA), chacun avec ses propres versions/droits/journaux, ce qui fait perdre le lien avec le contexte de décision.
  • KARL = couche de mémoire et de preuve additionnelle (pas un nouveau référentiel) qui relie identité, temps et contexte d'un objet de données.
  • Socle technique : stockage objet versionné, journal signé et chaîné cryptographiquement, points de contrôle de Merkle, horodatage RFC 3161 optionnel.
  • Limite assumée : KARL reconstruit l'historique enregistré, il ne prouve pas que les données d'origine étaient exactes.
  • Portefeuille associé : KARL Audit, KARL Cyber, KARL IA Studio, KARL Forge, KARL Compass - maturité hétérogène (KARL Core v2 et S3Guardian déjà opérationnels, d'autres modules encore en prototype).
Langue originale : Allemand
bizzit.it
Italie · 14 septembre 2026
IT

Réversibilité opérationnelle : la souveraineté passe par un brokering continu

Le média italien bizzit.it explore comment sortir de la dépendance au cloud américain par la réversibilité opérationnelle, et cite StratoFoundry/KARL comme une brique dédiée à l'historique et à la provenance des données, indépendante du stockage et de la sauvegarde.

Synthèse & points clés

Dans cet éditorial, Leo Sorge part d'un constat simple : l'Europe reste dépendante des grands fournisseurs de cloud américains, et le multicloud ne suffit pas à lui seul à s'en affranchir, car API propriétaires, bases de données managées, identités et formats de données peuvent, eux aussi, enfermer une application dans un écosystème. L'auteur propose de partir du disaster recovery, déjà une discipline établie, pour construire progressivement une véritable réversibilité opérationnelle : la capacité réelle de reconstruire et d'exécuter un traitement ailleurs, avec des procédures connues et testées régulièrement.

Pour y parvenir, l'article esquisse deux outils complémentaires : un passeport machine-readable décrivant les besoins réels d'une application (calcul, stockage, localisation, latence, sécurité, conformité, coût) plutôt que le cloud sur lequel elle tourne, et un catalogue de ressources qui décrit l'offre disponible dans les mêmes termes. Une fois les deux comparables, un mécanisme de brokering peut choisir les ressources conformes aux politiques applicables (RGPD, NIS2, DORA, AI Act) et proposer un re-brokering continu chaque fois que l'avantage dépasse le coût du changement.

La réversibilité, souligne l'auteur, concerne aussi la donnée elle-même : sauvegarde, restauration, persistance et provenance devraient rester des fonctions séparables, que l'on peut faire évoluer indépendamment sans reconstruire toute la chaîne. Il cite à ce titre StratoFoundry et KARL comme exemple de brique dédiée à l'historique et à la provenance des données, aux côtés de Cybee/Restic pour la sauvegarde et la restauration, et de Cubbit pour un stockage distribué compatible S3.

  • Constat de départ : la dépendance européenne au cloud américain ne se résout pas par le seul multicloud, car API, bases managées et identités propriétaires peuvent, elles aussi, créer un verrouillage.
  • Point d'appui proposé : partir du disaster recovery, déjà structuré autour du RPO/RTO, pour construire une réversibilité opérationnelle réellement testée.
  • Deux outils complémentaires : un passeport machine-readable décrivant les besoins d'une application, et un catalogue de ressources décrivant l'offre dans les mêmes termes.
  • Le brokering doit devenir continu : choisir des ressources conformes aux politiques (RGPD, NIS2, DORA, AI Act) et proposer un re-brokering quand l’avantage dépasse le coût du changement.
  • Réversibilité du donnée : sauvegarde, restauration, persistance et provenance comme fonctions séparables ; StratoFoundry/KARL cité pour l'historique et la provenance, aux côtés de Cybee/Restic et Cubbit.
Langue originale : Italien
StorageNewsletter
International · 11 septembre 2026
INT

Bilan de la 69e édition de l'IT Press Tour à Ljubljana, Slovénie

StorageNewsletter publie un bilan de la 69e édition de l'IT Press Tour à Ljubljana, réunissant Cybee, DataCore, ExpectedIT, HYCU, StratoFoundry et Veridion, avec une section dédiée à la présentation de StratoFoundry et KARL.

Synthèse & points clés

Dans cet article de synthèse signé Philippe Nicolas, StorageNewsletter revient sur la 69e édition de l'IT Press Tour, qui a réuni six organisations à Ljubljana début septembre : Cybee, DataCore, ExpectedIT, HYCU, StratoFoundry et Veridion, autour des thématiques infrastructure, cloud, cybersécurité, gestion de données et IA.

La section consacrée à StratoFoundry rappelle que l'entreprise, fondée en France en juillet 2026 par Emmanuel Forgues, s'est d'abord concentrée sur la réplication et la résilience S3 avant de se repositionner comme fournisseur d'une « infrastructure de données de confiance » avec KARL (Knowledge, Analytics, Response & Learning), décrite comme une couche de mémoire temporelle et de preuve. L'article détaille l'architecture (stockage objet gouverné et jamais réécrit, journaux signés, arbres de Merkle, horodatage RFC 3161, indexation et graphe, écrit en Rust avec multi-tenant, RBAC/ABAC et mTLS) ainsi que les modules complémentaires : S3Guardian pour la réplication, S3Proxy pour l'abstraction multi-endpoints S3, KARL Transit pour la portabilité vérifiable, Forge pour la traçabilité du code généré par IA, Foundry pour des modèles IA souverains locaux et Compass pour l'aide à la décision exécutive, les modules Audit, Cyber, KARL IA Studio et Media restant au stade prototype ou démonstration contrôlée. Le go-to-market démarre avec jusqu'à cinq partenaires de conception fondateurs payants sur Forge, Cyber et Audit.

  • 69e IT Press Tour à Ljubljana : six organisations présentées (Cybee, DataCore, ExpectedIT, HYCU, StratoFoundry, Veridion).
  • StratoFoundry, fondée en juillet 2026, se repositionne de la réplication/résilience S3 vers une « infrastructure de données de confiance » avec KARL.
  • KARL : couche de mémoire temporelle et de preuve (stockage objet gouverné, journaux signés, arbres de Merkle, horodatage RFC 3161) construite en Rust.
  • Portefeuille : S3Guardian, S3Proxy, KARL Transit en tête, puis Forge, Foundry et Compass ; Audit, Cyber, KARL IA Studio et Media encore au stade prototype.
  • Go-to-market : jusqu'à cinq partenaires de conception fondateurs payants ciblés sur Forge, Cyber et Audit.
Langue originale : Anglais
Dutch IT Channel
Pays-Bas · 11 septembre 2026
NL

StratoFoundry veut donner une mémoire aux données d'entreprise avec KARL

Le média néerlandais Dutch IT Channel présente StratoFoundry et KARL, une couche de mémoire temporelle et de preuve qui transforme le stockage S3 en système capable de justifier pourquoi les données sont dans tel état.

Synthèse & points clés

Lors de la 69e édition de l'IT Press Tour à Ljubljana, le journaliste Hans Steeman a couvert la présentation du CEO Emmanuel Forgues, qui décrit KARL (Knowledge Analytics Response Learning) comme une couche de mémoire temporelle et de preuve destinée à transformer le stockage objet en système qui retient aussi le pourquoi des données. L'article rappelle que le stockage S3 conserve des volumes croissants de données non structurées sans en garder l'historique : quand un fichier change, le contexte (qui a modifié, sous quelle politique, avec quelle autorisation) disparaît, ce qui pose problème lors d'une attaque par ransomware, d'une demande d'audit ou d'une décision d'IA à justifier après coup.

Le papier détaille KARL Core, un module d'exécution léger écrit en Rust fonctionnant sur tout stockage compatible S3 (AWS, MinIO, Wasabi, on-premises), sans base de données séparée : chaque écriture reçoit un horodatage, une signature cryptographique et un contexte lié. Il précise que KARL n'est explicitement ni un outil de sauvegarde ni de snapshot : il ne restaure pas une simple copie mais désigne l'état de confiance pertinent, même si ce n'est pas la version la plus récente — une nuance importante après une infection par ransomware, la dernière version étant souvent déjà compromise. L'article présente aussi les six produits construits sur cette couche (S3Guardian, S3Proxy, KARL Transit, KARL Audit, KARL Media, KARL Forge et KARL Compass) ainsi que les bénéfices avancés : conformité démontrable, restauration plus précise, souveraineté des données sans dépendance à un fournisseur cloud, et jusqu'à 50 % d'économie de stockage en tests internes. Il souligne enfin le stade encore précoce de l'entreprise, avec un programme « Founding Design Partner » en cours de constitution avec des MSP, auditeurs et intégrateurs IA.

  • Positionnement : KARL (Knowledge Analytics Response Learning) transforme le stockage S3 en couche qui retient aussi le pourquoi des données, au-delà du simple stockage.
  • KARL Core : module Rust léger, sans base de données séparée, qui horodate et signe chaque écriture avec son contexte (auteur, politique, exécution IA, approbation).
  • Ni sauvegarde ni snapshot : KARL désigne l'état de confiance pertinent après un incident, plutôt que de restaurer une copie qui pourrait déjà être compromise.
  • Six produits sur une même couche : S3Guardian, S3Proxy, KARL Transit, KARL Audit, KARL Media, KARL Forge et KARL Compass.
  • Stade précoce : seuls S3Guardian et S3Proxy ont un tarif catalogue ; un programme « Founding Design Partner » est en cours de constitution avec des pilotes payants.
Langue originale : Néerlandais
Aktuell Säkerhet
Suède · 10 septembre 2026
SE

Après une attaque par ransomware, une question demeure : à quelles données se fier ?

Le média suédois Aktuell Säkerhet présente KARL et l'approche de StratoFoundry pour examiner l'historique des données sur S3 et identifier un état de confiance avant une reprise après ransomware.

Synthèse & points clés

Dans son article en suédois, Linda Kante revient sur la présentation de StratoFoundry lors de l'IT Press Tour à Ljubljana. Elle souligne qu'une sauvegarde récente peut déjà contenir des données compromises. KARL est présenté comme une couche temporelle au-dessus du stockage S3, permettant d'examiner les versions, les identités et les droits d'accès pour déterminer quel état antérieur pourrait constituer un point de reprise pertinent.

L'article explore aussi l'utilisation de cet historique pour les enquêtes sur incident, les audits, la portabilité avec KARL Transit et la recherche d'informations pour l'IA. Il distingue les éléments de preuve techniques des preuves juridiques et rappelle que les performances annoncées proviennent de démonstrations de StratoFoundry, non de tests indépendants. L'efficacité à grande échelle reste à évaluer pour cette jeune entreprise.

  • Reprise après ransomware : restaurer les systèmes ne suffit pas ; il faut vérifier la pertinence de l'état des données choisi.
  • Historique contextualisé : versions, identités et autorisations aident à comprendre quand et dans quelles conditions les données ont pu être altérées.
  • Couche temporelle sur S3 : KARL complète le stockage existant sans se présenter comme un outil traditionnel de sauvegarde et de restauration.
  • Audit et portabilité : l'historique peut soutenir les investigations et les démarches NIS2, tandis que KARL Transit vise à le préserver lors des migrations.
  • Maturité à confirmer : les chiffres de performance cités sont issus de démonstrations du fournisseur, sans validation indépendante.
Langue originale : Suédois
StorageNewsletter
International · 9 septembre 2026
INT

IT Press Tour 69 : StratoFoundry

StorageNewsletter présente StratoFoundry et KARL, une couche de mémoire temporelle et de preuve pour le stockage compatible S3, lors de l'IT Press Tour 69.

Synthèse & points clés

À l'occasion de l'IT Press Tour 69 à Ljubljana, StorageNewsletter retrace le positionnement de StratoFoundry : de la réplication et la résilience S3 vers une infrastructure de données de confiance. Le média décrit KARL comme une couche qui permet de retrouver le contexte gouverné d'une décision passée, au-delà du contenu conservé dans le stockage objet.

L'article présente les fondations de KARL, notamment un stockage d'objets versionné et non réécrit, un journal signé chaîné avec preuves Merkle et horodatage RFC 3161, ainsi que des contrôles d'accès fail-closed. Il couvre aussi les offres S3Guardian, S3Proxy et KARL Transit, et évoque les initiatives KARL Forge, Foundry, Compass, Audit, Cyber, KARL IA Studio et Media.

  • Positionnement : KARL complète les systèmes existants en restaurant le contexte, les politiques et les preuves associés à des états passés.
  • Fondation S3 : le stockage est gouverné, versionné et immuable, avec adressage par contenu et couche d'indexation et de graphe.
  • Preuves vérifiables : le journal signé et chaîné s'appuie sur des arbres de Merkle et peut être ancré par horodatage RFC 3161.
  • Contrôles de sécurité : architecture multi-tenant, politiques RBAC et ABAC fail-closed, mTLS et mesure par tenant.
  • Portefeuille : S3Guardian pour la réplication, S3Proxy pour les vBuckets et KARL Transit pour la portabilité vérifiable des données gouvernées.
Langue originale : Anglais
ITdaily
ITdaily
France / Belgique · 3 septembre 2026
FR

Ni sauvegarde, ni snapshot : StratoFoundry modifie simplement le temps sur votre stockage S3

ITdaily présente KARL comme une machine à remonter le temps doublée d'un notaire pour tout stockage S3 : navigation temporelle du système de fichiers, journal signé et horodaté, et restauration quasi instantanée après incident.

Synthèse & points clés

Après une démonstration en direct lors de l'IT Press Tour, ITdaily décrit KARL comme une fine couche logicielle entre les utilisateurs et le stockage objet S3 : chaque fichier conserve un historique complet (qui, quand, avec quelle application, sous quelle politique, avec quelle approbation), et une ligne du temps permet d'afficher l'ensemble du système de fichiers tel qu'il était à un instant passé.

L'article souligne qu'il ne s'agit ni d'une sauvegarde ni d'un snapshot : aucun octet n'est copié. Lors d'un test de chiffrement réel observé par la rédaction, 3,7 téraoctets et six millions de fichiers ont été restaurés en trois secondes. Le média relève aussi la légèreté de la solution et identifie trois cibles : les entreprises soumises à NIS2, DORA ou l'AI Act, les organisations préparant leurs données pour l'IA, et les intégrateurs construisant sur KARL Core.

  • Machine à remonter le temps sur S3 : la chronologie permet d'afficher le système de fichiers exactement tel qu'il était à un instant donné, sans copie d'octets.
  • Notaire intégré : chaque modification est consignée dans un journal signé et horodaté, exploitable comme preuve face à un auditeur.
  • Démonstration observée en direct : restauration de 3,7 To et 6 millions de fichiers en 3 secondes après un test de chiffrement réel.
  • Empreinte minimale : un seul binaire de 34 Mo, sans base de données ni serveur supplémentaire ; contexte d'un fichier récupéré en 12 ms quel que soit le volume.
  • Cibles identifiées : preuve de conformité NIS2 / DORA / AI Act, préparation des données non structurées pour l'IA, et partenariats d'intégration sur KARL Core.
Langue originale : Français
ITdaily Belgique
ITdaily Belgique
Belgique · 3 septembre 2026
BE

Ni sauvegarde, ni snapshot : StratoFoundry modifie simplement le temps sur votre stockage S3

ITdaily présente KARL comme une machine à remonter le temps doublée d'un notaire pour tout stockage S3 : navigation temporelle du système de fichiers, journal signé et horodaté, et restauration quasi instantanée après incident. Version néerlandaise (ITdaily Belgique) de l'article déjà référencé en français.

Synthèse & points clés

Après une démonstration en direct lors de l'IT Press Tour, ITdaily décrit KARL comme une fine couche logicielle entre les utilisateurs et le stockage objet S3 : chaque fichier conserve un historique complet (qui, quand, avec quelle application, sous quelle politique, avec quelle approbation), et une ligne du temps permet d'afficher l'ensemble du système de fichiers tel qu'il était à un instant passé.

L'article souligne qu'il ne s'agit ni d'une sauvegarde ni d'un snapshot : aucun octet n'est copié. Lors d'un test de chiffrement réel observé par la rédaction, 3,7 téraoctets et six millions de fichiers ont été restaurés en trois secondes. Le média relève aussi la légèreté de la solution et identifie trois cibles : les entreprises soumises à NIS2, DORA ou l'AI Act, les organisations préparant leurs données pour l'IA, et les intégrateurs construisant sur KARL Core.

  • Machine à remonter le temps sur S3 : la chronologie permet d'afficher le système de fichiers exactement tel qu'il était à un instant donné, sans copie d'octets.
  • Notaire intégré : chaque modification est consignée dans un journal signé et horodaté, exploitable comme preuve face à un auditeur.
  • Démonstration observée en direct : restauration de 3,7 To et 6 millions de fichiers en 3 secondes après un test de chiffrement réel.
  • Empreinte minimale : un seul binaire de 34 Mo, sans base de données ni serveur supplémentaire ; contexte d'un fichier récupéré en 12 ms quel que soit le volume.
  • Cibles identifiées : preuve de conformité NIS2 / DORA / AI Act, préparation des données non structurées pour l'IA, et partenariats d'intégration sur KARL Core.
Langue originale : Néerlandais
ITdaily International
International · 3 septembre 2026
INT

Ni sauvegarde, ni snapshot : StratoFoundry modifie simplement le temps sur votre stockage S3

ITdaily présente KARL comme une machine à remonter le temps doublée d'un notaire pour tout stockage S3 : navigation temporelle du système de fichiers, journal signé et horodaté, et restauration quasi instantanée après incident. Version anglaise (ITdaily international) de l'article déjà référencé en français.

Synthèse & points clés

Après une démonstration en direct lors de l'IT Press Tour, ITdaily décrit KARL comme une fine couche logicielle entre les utilisateurs et le stockage objet S3 : chaque fichier conserve un historique complet (qui, quand, avec quelle application, sous quelle politique, avec quelle approbation), et une ligne du temps permet d'afficher l'ensemble du système de fichiers tel qu'il était à un instant passé.

L'article souligne qu'il ne s'agit ni d'une sauvegarde ni d'un snapshot : aucun octet n'est copié. Lors d'un test de chiffrement réel observé par la rédaction, 3,7 téraoctets et six millions de fichiers ont été restaurés en trois secondes. Le média relève aussi la légèreté de la solution et identifie trois cibles : les entreprises soumises à NIS2, DORA ou l'AI Act, les organisations préparant leurs données pour l'IA, et les intégrateurs construisant sur KARL Core.

  • Machine à remonter le temps sur S3 : la chronologie permet d'afficher le système de fichiers exactement tel qu'il était à un instant donné, sans copie d'octets.
  • Notaire intégré : chaque modification est consignée dans un journal signé et horodaté, exploitable comme preuve face à un auditeur.
  • Démonstration observée en direct : restauration de 3,7 To et 6 millions de fichiers en 3 secondes après un test de chiffrement réel.
  • Empreinte minimale : un seul binaire de 34 Mo, sans base de données ni serveur supplémentaire ; contexte d'un fichier récupéré en 12 ms quel que soit le volume.
  • Cibles identifiées : preuve de conformité NIS2 / DORA / AI Act, préparation des données non structurées pour l'IA, et partenariats d'intégration sur KARL Core.
Langue originale : Anglais
Security Storage und Channel Germany
Allemagne · 2 septembre 2026
DE

StratoFoundry dévoile KARL, une couche d'infrastructure reliant données d'entreprise et gouvernance algorithmique

Security Storage und Channel Germany présente KARL comme une couche de mémoire temporelle et de preuve cryptographique bâtie sur le stockage compatible S3 : reconstruction des états passés, traçabilité de l'IA et preuves d'audit vérifiables hors ligne.

Synthèse & points clés

À l'occasion de l'IT Press Tour, le média allemand décrit KARL comme une primitive d'infrastructure comblant un déficit structurel des architectures de données : le stockage objet conserve le contenu brut, mais le contexte opérationnel, l'historique de gouvernance et les droits en vigueur au moment d'une décision disparaissent avec le temps.

L'article détaille le socle technique de KARL Core v2 : un moteur immuable écrit intégralement en Rust (21 crates, 875 tests automatisés, 110 méthodes RPC documentées), un moteur de politiques fail-closed combinant RBAC et ABAC, un journal en append-only signé en Ed25519 avec points de contrôle Merkle et ancrage optionnel RFC 3161, ainsi qu'une architecture multi-tenant avec clés de signature par tenant. Le portefeuille commercial (S3Guardian, S3Proxy, Transit) opérationnalise ce cœur cryptographique.

  • Positionnement : KARL n'est ni un stockage supplémentaire ni un remplaçant des ERP / GED / SIEM, mais un bus de flux gouverné reliant l'objet source de référence à ses représentations dérivées (index, OCR, embeddings).
  • Socle technique : KARL Core v2 est écrit à 100 % en Rust, avec 21 crates, 875 tests automatisés et 110 méthodes RPC documentées (REST, JSON-RPC, gRPC).
  • Preuve cryptographique : journal append-only signé Ed25519, points de contrôle en arbre de Merkle et horodatage externe optionnel RFC 3161 ; chaque écriture produit une version horodatée adressable.
  • Quatre usages : localiser objets et versions à un instant précis, reconstruire les autorisations et politiques passées, exporter des dossiers de preuve inviolables vérifiables hors ligne, identifier des états de confiance pour la reprise après sinistre.
  • Portefeuille : S3Guardian (réplication S3 en licence annuelle par capacité), S3Proxy (buckets virtuels stables) et Transit (archives KMLX scellées et chiffrées préservant lignage et auditabilité).
Langue originale : Allemand
Security Storage und Channel Germany
Allemagne · 2 septembre 2026
DE

StratoFoundry dévoile KARL, une couche d'infrastructure reliant données d'entreprise et gouvernance algorithmique

Security Storage und Channel Germany présente KARL comme une couche de mémoire temporelle et de preuve cryptographique bâtie sur le stockage compatible S3 : reconstruction des états passés, traçabilité de l'IA et preuves d'audit vérifiables hors ligne. Version allemande de l'article déjà référencé en anglais.

Synthèse & points clés

À l'occasion de l'IT Press Tour, le média allemand décrit KARL comme une primitive d'infrastructure comblant un déficit structurel des architectures de données : le stockage objet conserve le contenu brut, mais le contexte opérationnel, l'historique de gouvernance et les droits en vigueur au moment d'une décision disparaissent avec le temps.

L'article détaille le socle technique de KARL Core v2 : un moteur immuable écrit intégralement en Rust (21 crates, 875 tests automatisés, 110 méthodes RPC documentées), un moteur de politiques fail-closed combinant RBAC et ABAC, un journal en append-only signé en Ed25519 avec points de contrôle Merkle et ancrage optionnel RFC 3161, ainsi qu'une architecture multi-tenant avec clés de signature par tenant. Le portefeuille commercial (S3Guardian, S3Proxy, Transit) opérationnalise ce cœur cryptographique.

  • Positionnement : KARL n'est ni un stockage supplémentaire ni un remplaçant des ERP / GED / SIEM, mais un bus de flux gouverné reliant l'objet source de référence à ses représentations dérivées (index, OCR, embeddings).
  • Socle technique : KARL Core v2 est écrit à 100 % en Rust, avec 21 crates, 875 tests automatisés et 110 méthodes RPC documentées (REST, JSON-RPC, gRPC).
  • Preuve cryptographique : journal append-only signé Ed25519, points de contrôle en arbre de Merkle et horodatage externe optionnel RFC 3161 ; chaque écriture produit une version horodatée adressable.
  • Quatre usages : localiser objets et versions à un instant précis, reconstruire les autorisations et politiques passées, exporter des dossiers de preuve inviolables vérifiables hors ligne, identifier des états de confiance pour la reprise après sinistre.
  • Portefeuille : S3Guardian (réplication S3 en licence annuelle par capacité), S3Proxy (buckets virtuels stables) et Transit (archives KMLX scellées et chiffrées préservant lignage et auditabilité).
Langue originale : Allemand
Challenges
Challenges
France · 2025
FR

KARL : le coffre-fort temporel qui réinvente la protection des données d'entreprise

Challenges présente KARL comme une nouvelle approche de la protection et de la traçabilité des données d'entreprise, alliant immuabilité temporelle et conformité réglementaire (NIS2, RGPD).

Synthèse & points clés

Dans un article partenaire, Challenges met en avant KARL, la solution de stockage temporel immuable de StratoFoundry, comme une réponse concrète aux enjeux de protection et de traçabilité des données d'entreprise.

L'article souligne le fonctionnement directement sur un stockage compatible S3, sans serveur ni base de données supplémentaire, et l'accent mis sur l'immuabilité, l'historisation et la conformité réglementaire (NIS2, RGPD).

  • Stockage temporel immuable : chaque version est conservée et horodatée, sans réécriture possible pendant la période de rétention.
  • Fonctionnement sur S3 : KARL s'appuie sur un stockage compatible S3, sans composant serveur ni base de données additionnelle.
  • Objectif conformité : traçabilité et preuve à l'appui des obligations NIS2 et RGPD.
  • Restauration point-in-time : retour à l'état exact des données à un instant passé.
Langue originale : Français
KIT MÉDIA

À propos de StratoFoundry

StratoFoundry est un éditeur français d'infrastructure logicielle écrite en Rust. Sa Memory & Evidence Layer, KARL, s'insère entre les applications et n'importe quel stockage compatible S3 : elle conserve chaque version avec son contexte (qui, quand, quelle application, sous quelle politique), permet de revenir à un état antérieur sans copie et produit des preuves vérifiables hors ligne. S3Guardian 2.0 gouverne la réplication et bloque la propagation d'une corruption ou d'un chiffrement ransomware.

Société
StratoFoundry SAS · SIREN 108 572 108
Siège
125 boulevard Saint-Denis, 92400 Courbevoie, France
Dirigeants
Emmanuel Forgues (fondateur) · Sami Fredj (CTO)
Produits
KARL Core · KARL Evidence Pack · S3Guardian 2.0 · KARL Audit
Modèle
Vente indirecte via partenaires, intégrateurs et MSP · infrastructure européenne

Contact presse

Interviews, démonstrations et visuels haute définition sur demande.

contact@stratofoundry.com