NOUVEAU · ARCHITECTURE 2.0 Découvrez KARL Core & S3Guardian 2.0 : la couche de Mémoire et de Preuve 100% compatible S3 standard.
Ils en parlent : la presse tech sur KARL → Explorer S3Guardian 2.0 →
MEMORY & EVIDENCE LAYER · STOCKAGE S3 AGNOSTIQUE

La couche de Mémoire et de Preuve qui rend vos données et votre IA vérifiables.

Le stockage objet S3 stocke des octets, mais ne protège ni contre l'écrasement silencieux, ni contre la réplication d'un chiffrement ransomware, ni contre les hallucinations de vos agents IA. StratoFoundry transforme n'importe quel stockage compatible S3 en un registre temporel immuable, gouverné et opposable.

100% S3 Standard Agnostique · Zéro dépendance marque
Rust Core Statique Zéro dépendance critique externe
Preuve Opposable SHA-256 · Merkle · RFC 3161 · WORM
ARCHITECTURE EN STRATES DE VÉRITÉ
Cliquez sur une strate pour inspecter son rôle
STRATE 04 Evidence & Compliance Layer
Preuve Opposable
Certificats d'intégrité, arbres de Merkle, horodatage RFC 3161 / eIDAS, dossiers NIS2 & DORA. KARL Evidence Pack
STRATE 03 Temporal Memory & AI Context Layer
Mémoire Active
Journal d'événements immuable, requêtes temporelles AS OF, mémoire d'agents IA sans hallucination. KARL Core
STRATE 02 Active S3 Governance & Control Plane
Sas Quarantaine
Analyse d'entropie, déduplication ETag des renommages, quarantaine pending_changes, PITR sain. S3Guardian 2.0
STRATE 01 Vendor-Agnostic S3 Storage Foundation
API S3 v4 Universelle
Stockage objet sur site (On-Prem), Cloud privé, Cloud souverain ou Hyperscaler — sans verrouillage. 100% Agnostique
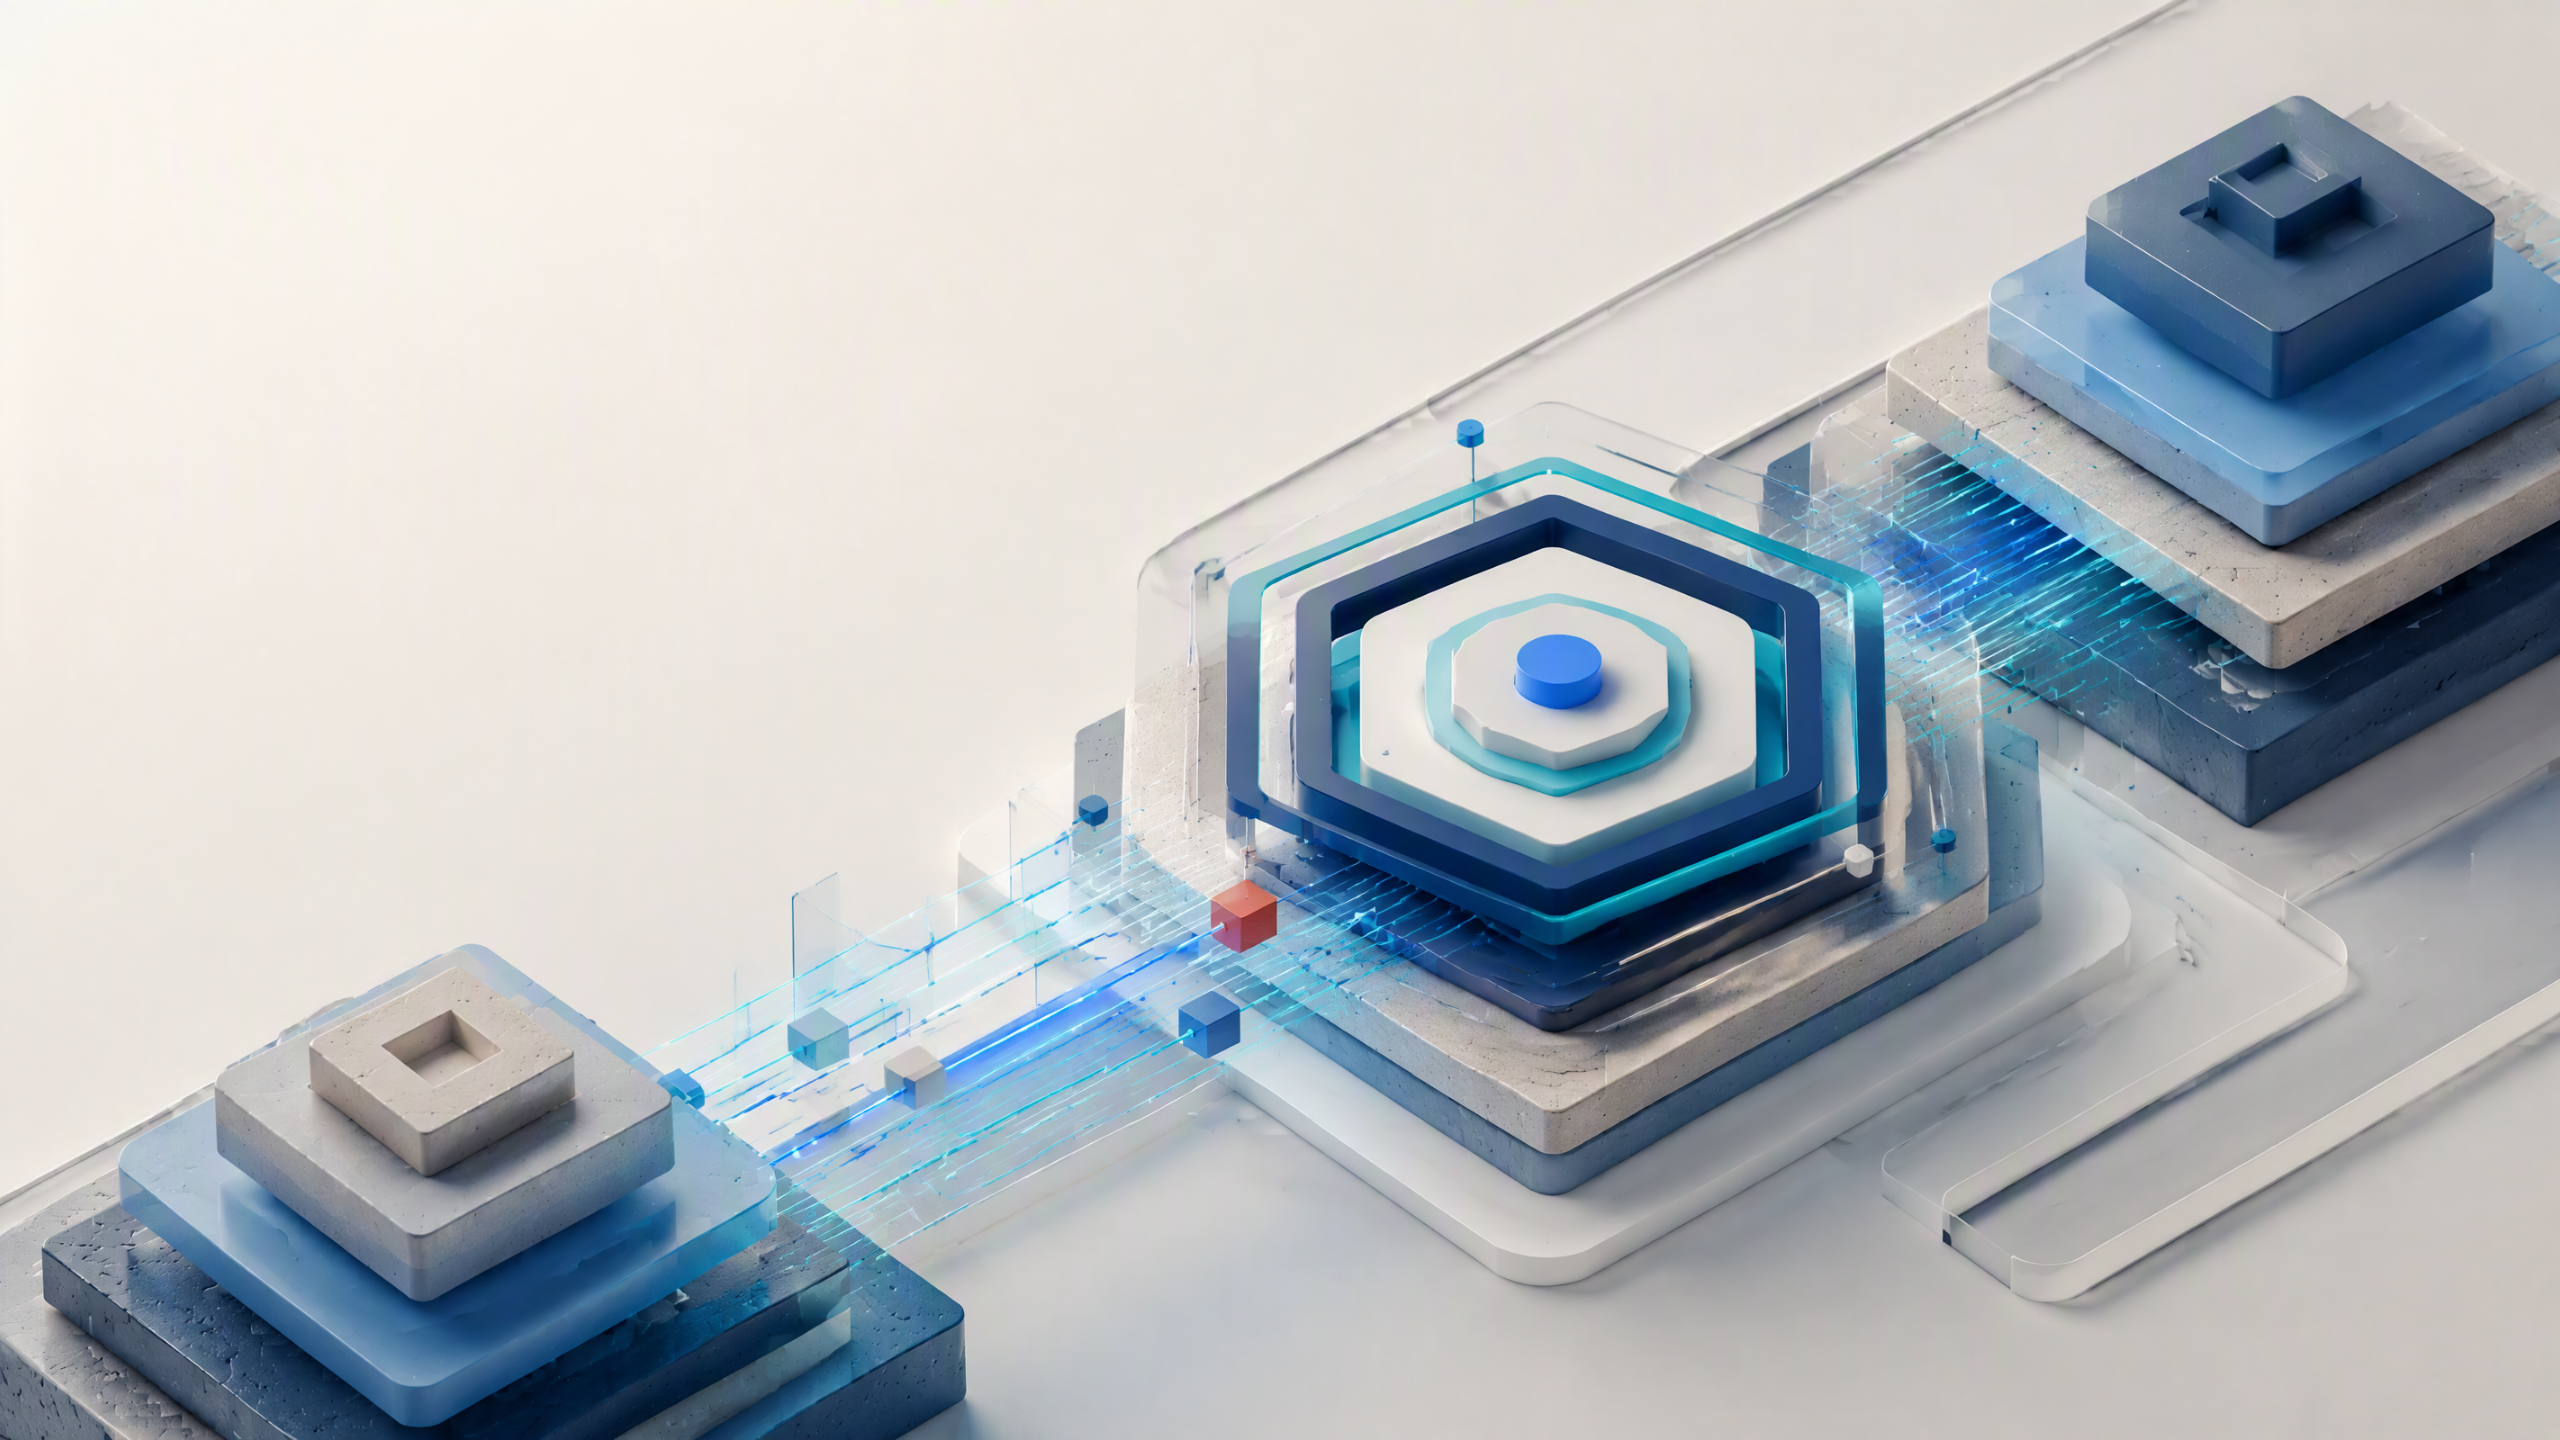
Architecture isométrique StratoFoundry Memory & Evidence Layer sur S3
Illustration issue de la charte architecturale S3Guardian 2.0 & StratoFoundry Isométrie des Strates
STRATE 04 · Preuve Opposable & Conformité (Evidence Pack) RFC 3161 · eIDAS · NIS2 / DORA / AI Act
receipt_id: "evp_01J9STRATO88F2A" | merkle_root: "sha256:9f86d081884c7d65..." | status: OPPOSABLE_VERIFIED
COMPATIBILITÉ S3 100% AGNOSTIQUE
Aucune marque imposée. Déployez sur vos infrastructures actuelles et futures.
Stockage S3 On-Premise & Baies Locales
Clouds Souverains & SecNumCloud
Hyperscalers & Clouds Publics (API S3 v4)
Stockage Software-Defined & Edge S3
Topologies Multi-Sites & Hybrides
APERÇU INTERACTIF · KARL MEMORY EXPLORER

La mémoire d'un document, strate par strate.

Chaque version déposée sur votre stockage S3 devient une strate gouvernée : contexte, politique d'accès et preuve sont scellés dans le journal. Faites pivoter la reconstruction, survolez un repère, cliquez pour inspecter les preuves.

Aperçu interactif — KARL Memory Explorer Journal vérifié : chaîne intègre sur ce périmètre
Ressource : Contrat-Cadre-Meridien.pdf

Glissez pour faire pivoter · survolez un repère pour la date exacte · cliquez pour le détail et les preuves.

    LA THÈSE ARCHITECTURALE STRATOFOUNDRY

    Pourquoi un simple bucket S3 ne suffit plus face aux agents IA, aux ransomwares et aux auditeurs

    Avec 175 zettaoctets de données mondiales dont 78 % de données non structurées hébergées majoritairement sur stockage objet S3, l'entreprise fait face à un angle mort : le protocole S3 standard exécute chaque ordre d'écriture, d'écrasement ou de suppression sans mémoire du contexte ni jugement d'intégrité.

    01 · MEM
    KARL Core · Event-Sourcing

    Mémoire Temporelle Immuable

    Au lieu d'écraser silencieusement vos objets ou contextes RAG, KARL Core structure chaque mutation sur S3 comme un événement temporel immuable. Interrogez votre patrimoine documentaire ou l'état exact de la mémoire d'un agent IA à n'importe quelle milliseconde passée (AS OF).

    Zéro perte de lignée Architecture KARL Core →
    02 · GOV
    S3Guardian 2.0 · Control Plane

    Réplication S3 Gouvernée & Quarantaine

    La réplication S3 native copie fidèlement les erreurs humaines, les renommages coûteux et les chiffrements ransomwares vers votre sauvegarde. S3Guardian 2.0 insère un sas d'analyse d'entropie (pending_changes) et de validation humaine avant toute propagation au secondaire.

    Ne répliquez plus la destruction Découvrir S3Guardian 2.0 →
    03 · PRF
    KARL Evidence Pack · WORM

    Preuve Cryptographique Opposable

    Chaque version, décision d'IA, validation de quarantaine ou test de restauration PITR génère un certificat mathématiquement vérifiable : chaînage SHA-256, arbres de Merkle, horodatage RFC 3161 / eIDAS et verrouillage S3 Object Lock (WORM).

    Prêt pour NIS2, DORA & AI Act Explorer la Preuve →
    SIMULATEUR D'INCIDENT & D'AUDIT EN TEMPS RÉEL

    Stockage S3 passif vs StratoFoundry Memory & Evidence Layer

    Sélectionnez un scénario opérationnel ci-dessous pour observer comment un stockage S3 standard réagit face à une attaque ou un audit, comparé à une architecture protégée par S3Guardian 2.0 et KARL Core.

    SCÉNARIO : Chiffrement Ransomware massif (12 400 objets modifiés, entropie > 7.98)
    RÉPLICATION S3 STANDARD DESTRUCTION RÉPLIQUÉE EN < 3 SEC

    La réplication native S3 copie immédiatement les 12 400 objets chiffrés vers le bucket secondaire. Votre sauvegarde miroir est compromise.

    [NATIVE-REPL] PUT object_001.locked -> Secondary OK (Overwritten)
    [NATIVE-REPL] PUT object_002.locked -> Secondary OK (Overwritten)
    [ALERTE] Miroir secondaire 100% chiffré. Aucun point de reprise sain.
    STRATOFOUNDRY MEMORY & EVIDENCE LAYER BLOQUÉ EN QUARANTAINE · SECONDAIRE INTACT

    S3Guardian 2.0 détecte le pic d’entropie et l’extension suspecte. Les flux sont isolés dans pending_changes. Le bucket secondaire reste 100% sain (PITR).

    [S3GUARDIAN] Entropy spike detected (7.99 bits/byte) on batch #842
    [QUARANTINE] 12,400 mutations routed to s3://pending_changes/batch-842
    [PITR-GATE] Secondary bucket untouched. Human validation required.
    INGÉNIERIE RUST · API S3 STANDARD · PREUVE CRYPTOGRAPHIQUE

    Une plateforme conçue pour les architectes d'infrastructure, les RSSI et les équipes IA

    Binaire statique compilé en Rust (musl) sans dépendance critique externe, pilotable par API REST OpenAPI, SDK Rust, CLI, TUI et Dashboard Web.

    KARL CORE · MOTEUR TEMPOREL

    Ancrez vos agents IA et vos processus critiques sur un état S3 exact et immuable

    Avec KARL Core, chaque lecture ou écriture sur vos buckets S3 est indexée dans un graphe temporel d'événements signé. Lorsqu'un agent IA répond à une question juridique, financière ou industrielle, vous pouvez reconstituer exactement les documents qu'il a consultés à la seconde près.

    • ✓ Requêtes temporelles déterministes AS OF timestamp
    • ✓ Zéro écrasement destructif : historique complet des mutations
    • ✓ Vérification automatique du hash SHA-256 à chaque lecture RAG
    karl_temporal_query.rs · Rust SDK / REST API
    // Requête temporelle sur stockage S3 agnostique avec preuve d'état
    let snapshot = karl_client
        .bucket("s3://enterprise-knowledge-vault")
        .prefix("contracts/2026/")
        .as_of("2026-03-15T10:30:00Z")
        .require_merkle_proof(true)
        .execute()
        .await?;
    
    // Ancrage du contexte pour l'agent IA avec reçu cryptographique
    let evidence_receipt = snapshot.seal_ai_context(
        agent_id: "credit-risk-evaluator-v4",
        rfc3161_tsa: true,
    )?;
    println!("Contexte IA certifié : {}", evidence_receipt.merkle_root);
    S3GUARDIAN 2.0 · CONTROL PLANE

    Intercalez un sas de gouvernance active entre vos buckets S3 primaires et secondaires

    S3Guardian 2.0 scanne le bucket primaire, compare les empreintes ETag pour éviter de re-transférer les fichiers renommés, détecte les anomalies d'entropie (chiffrement ransomware) et place les opérations destructrices en quarantaine (pending_changes) jusqu'à validation humaine.

    • ✓ Détection automatique des renommages par correspondance ETag
    • ✓ Analyse heuristique : entropie de Shannon, extensions et suppressions de masse
    • ✓ Health-check continu et restauration Point-in-Time (PITR) vérifiée
    s3guardian-cli · Cycle de réplication gouvernée
    $ s3guardian sync --policy strict-governance --profile prod-cluster
    
    [STEP 1/5] Scanning primary endpoint (s3://primary-prod-eu)...
               Found 148,920 objects | 312 rename operations deduplicated (0B egress)
    [STEP 2/5] Entropy & signature inspection...
               ! ALERT: 418 objects exceed entropy threshold (7.96 bits/byte)
               ! ALERT: Bulk delete request detected on /finance/ledger/*
    [STEP 3/5] Routing suspicious mutations to quarantine...
               -> Isolated in s3://quarantine-vault/pending_changes/cycle_9041
    [STEP 4/5] Replicating 1,204 verified clean objects to secondary...
               ✓ Secondary PITR state verified healthy (SHA-256 match 100%)
    [STEP 5/5] Awaiting human operator approval for quarantine batch #9041.
    KARL EVIDENCE PACK · AUDITABILITÉ

    Produisez des preuves mathématiques opposables en un clic pour vos audits

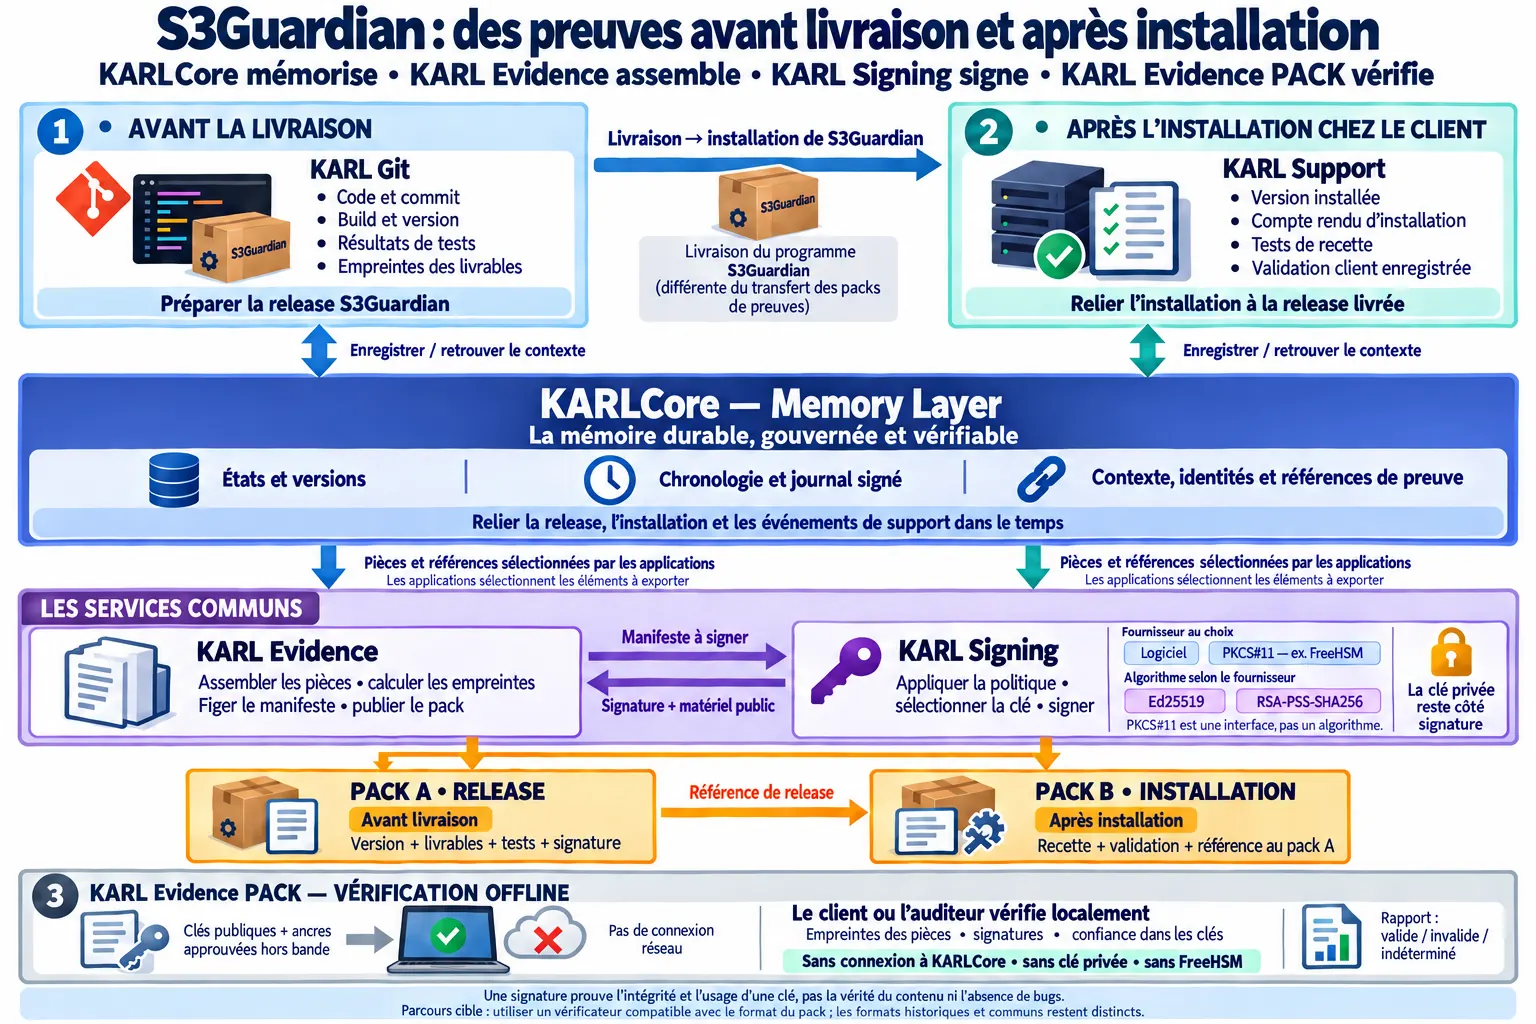
    Ne présentez plus de simples captures d'écran ou des fichiers de logs modifiables à vos auditeurs NIS2, DORA ou ISO 27001. StratoFoundry génère des reçus cryptographiques autonomes combinant arbre de Merkle, signature Ed25519 et jeton d'horodatage qualifié RFC 3161.

    • ✓ Vérifiable hors-ligne par un tiers ou un commissaire aux comptes
    • ✓ Preuve de non-altération et d'antériorité (R&D, contrats, sinistres)
    • ✓ Compatible avec le verrouillage S3 Object Lock (Governance & Compliance WORM)
    evidence_receipt_2026_03.json · Certificat Opposable
    {
      "schema": "https://stratofoundry.com/schemas/evidence-pack/v2.0",
      "receipt_id": "evp_01J9STRATO88F2A991C",
      "storage_protocol": "S3_V4_AGNOSTIC",
      "temporal_anchor": {
        "timestamp_utc": "2026-03-30T14:08:22.419Z",
        "rfc3161_tsa_authority": "eIDAS-Qualified-TSA-EU",
        "tsa_serial": "0x7F9A44C18E2B0091"
      },
      "cryptographic_proof": {
        "hash_algorithm": "SHA-256",
        "merkle_root": "9f86d081884c7d659a2feaa0c55ad015a3bf4f1b2b0b822cd15d6c15b0f00a08",
        "s3_object_lock_mode": "COMPLIANCE_WORM",
        "guardian_pitr_verified": true
      }
    }
    NEUTRALITÉ S3 · MULTI-ENDPOINTS

    Connectez n'importe quel endpoint compatible S3 en quelques lignes, sans verrouillage

    StratoFoundry ne vous impose aucun fournisseur de cloud ni aucun matériel propriétaire. Vous pouvez utiliser une baie S3 sur site comme stockage primaire, une zone de quarantaine isolée sur un second cluster, et un cloud souverain européen comme coffre secondaire immuable.

    • ✓ Support complet Signature S3 v4, Path-Style et Virtual-Hosted-Style
    • ✓ Déploiement via conteneur Docker, binaire statique Linux musl ou paquet Debian
    • ✓ Réversibilité immédiate : vos objets restent au format S3 standard
    stratofoundry-topology.toml · Topologie S3 Agnostique
    # Topologie multi-S3 100% agnostique (aucune dépendance propriétaire)
    [primary_storage]
    endpoint = "https://s3.datacenter-paris.internal:9000"
    bucket   = "prod-enterprise-lake"
    region   = "eu-local-1"
    path_style = true
    
    [quarantine_gate]
    endpoint = "https://s3-isolated.security-zone.internal:9000"
    bucket   = "pending-changes-quarantine"
    entropy_max_threshold = 7.85
    require_human_validation = true
    
    [secondary_pitr_vault]
    endpoint = "https://s3.sovereign-cloud-eu.example"
    bucket   = "immutable-pitr-replica"
    object_lock_worm = true
    100%
    Compatibilité API S3 Standard

    Fonctionne avec tout stockage objet S3 On-Prem, Cloud privé, Souverain ou Hyperscaler sans lock-in.

    5 Étapes
    Cycle de Réplication Gouvernée

    Scan primaire, déduplication ETag, quarantaine pending_changes, validation humaine et PITR sain.

    0
    Dépendance Critique Externe

    Moteur compilé en Rust statique (musl) garantissant une surface d'attaque minimale et une haute résilience.

    78%
    Données Non Structurées Protégées

    Transforme la croissance exponentielle des fichiers, backups et corpus IA en patrimoine vérifiable.

    FOCUS PRODUIT PHARE · S3GUARDIAN 2.0

    Ne répliquez plus la destruction. Gouvernez vos buckets S3.

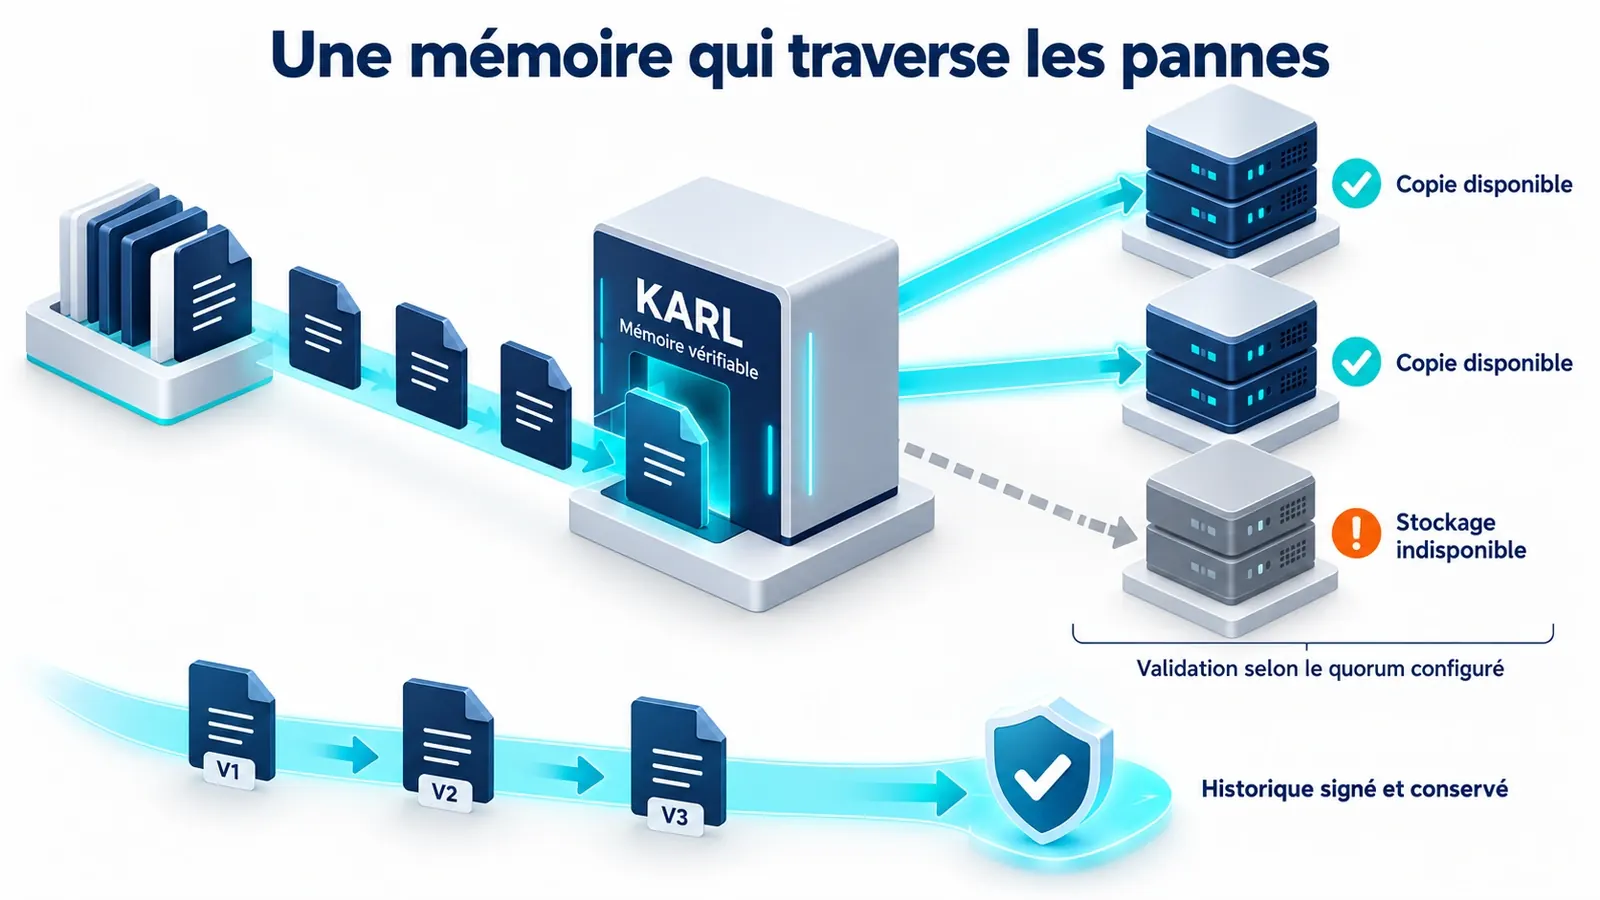
    Dans une architecture S3 classique, la réplication automatique est aveugle : si un ransomware chiffre votre bucket primaire ou qu'un script supprime 50 000 objets par erreur, la destruction est immédiatement répliquée sur votre sauvegarde secondaire.

    S3Guardian 2.0 agit comme un véritable plan de contrôle et d'arbitrage entre vos stockages S3. Il distingue un renommage légitime (via son ETag) d'une corruption malveillante, isole les menaces dans un sas de quarantaine et préserve un point de reprise (PITR) garanti sain.

    S3Guardian 2.0 Plan de contrôle et sas de quarantaine S3
    Architecture S3Guardian 2.0 : filtrage actif, quarantaine et réplication saine PITR Vérifié

    Le cycle opérationnel S3Guardian 2.0 en 5 étapes

    01

    Scan du Primaire

    Inventaire continu des objets, métadonnées et versions sur le stockage S3 primaire sans impacter la production.

    02

    Analyse & ETag Dedup

    Détection des renommages par empreinte ETag (zéro re-transfert inutile) et calcul d'entropie / signatures.

    03

    Sas pending_changes

    Mise en quarantaine automatique des suppressions massives, chiffrements suspects ou corruptions détectées.

    04

    Validation Humaine

    Arbitrage explicite par l'administrateur ou le SOC via Dashboard Web, TUI, CLI ou API avant propagation.

    05

    Secondaire Sain & PITR

    Seules les données intègres rejoignent le secondaire. Restauration Point-in-Time testée et certifiée.

    CATALOGUE TECHNOLOGIQUE STRATOFOUNDRY

    Une architecture modulaire articulée autour de deux gammes complémentaires

    Combinez la puissance de la Gamme KARL (mémoire temporelle, gouvernance IA et preuves opposables) et de la Suite S3 (contrôle de réplication, intégrité et synchronisation sur stockage S3 agnostique).

    Moteur Fondamental Strate 03

    KARL Core

    Moteur de mémoire temporelle event-sourced sur stockage S3. Historise chaque mutation sans écrasement et permet des requêtes temporelles AS OF déterministes.

    Produit Phare S3 Strate 02

    S3Guardian 2.0

    Plan de contrôle de réplication S3 intelligente : détection des renommages ETag, quarantaine anti-ransomware pending_changes, validation humaine et PITR vérifié.

    Preuve Opposable Strate 04

    KARL Evidence Pack

    Générateur de dossiers de preuves cryptographiques autonomes : arbres de Merkle, chaînage SHA-256, horodatage qualifié RFC 3161 / eIDAS et export d'audit.

    Conformité & Audit NIS2 · DORA

    KARL Audit

    Contrôle permanent d'intégrité S3 et génération automatisée des rapports de conformité NIS2, DORA et ISO 27001.

    Gouvernance IA AI Act Ready

    KARL IA Studio & Compass

    Fournit aux agents IA et pipelines RAG une mémoire d'entreprise vérifiée sur S3. Élimine les hallucinations en liant chaque réponse à ses sources horodatées.

    Preuve Terrain Anti-Deepfake

    KARL Media

    Certification cryptographique dès la capture (photos de chantier, constats d'assurance, inspections industrielles) avec scellement direct vers stockage S3.

    Pipelines & Flux Connecteurs

    KARL Forge · Transit · Notion

    Ingestion gouvernée de vos bases documentaires (espaces collaboratifs, ERP, GED) vers votre Memory & Evidence Layer S3 avec maintien de la chaîne de preuve.

    RETOURS D'EXPÉRIENCE & VALIDATION D'EXPERTS

    La Memory & Evidence Layer à l'épreuve du terrain et des audits

    Évaluation Architecturale Indépendante Architecture Validée
    « L'approche de StratoFoundry résout un paradoxe fondamental des infrastructures S3 modernes : dissocier la disponibilité immédiate du stockage primaire de la gouvernance de réplication. En combinant un moteur Rust sans dépendance critique (S3Guardian) et une couche de mémoire événementielle immuable (KARL Core), l'entreprise dispose enfin d'un rempart crédible contre la réplication automatique des corruptions et des chiffrements. »
    Dr Alessandro Verde
    Expert en Architecture des Systèmes Distribués & Résilience Cyber
    Revue Technique v2.0
    Cas Client · BTP & Ingénierie ROI & Opposabilité

    ChantierLink Pro / NordLead BTP : Certification multi-sites des preuves de chantier sur S3

    Face aux litiges fournisseurs et aux exigences d'assurance sur des dizaines de chantiers simultanés, chaque livrable technique, photo d'avancement et bon de réception est désormais scellé via KARL Media et KARL Core sur stockage S3, avec réplication gouvernée par S3Guardian.

    100%
    Livrables horodatés RFC 3161
    -85%
    Temps de constitution de dossier litigieux
    0 Octet
    Perdu lors des réorganisations
    Déploiement : Stockage S3 hybride (On-Prem + Cloud Européen) Lire l'architecture →
    ILS EN PARLENT · DOSSIER DE PRESSE

    La presse tech européenne parle de KARL

    Voir toute la revue de presse →
    ITRnewsEl Español — DisruptoresCRN PolskaiTWiremanage it (ap-verlag.de)bizzit.itStorageNewsletterDutch IT ChannelAktuell SäkerhetITdailyITdaily BelgiqueITdaily InternationalSecurity Storage und Channel GermanyChallengesITRnewsEl Español — DisruptoresCRN PolskaiTWiremanage it (ap-verlag.de)bizzit.itStorageNewsletterDutch IT ChannelAktuell SäkerhetITdailyITdaily BelgiqueITdaily InternationalSecurity Storage und Channel GermanyChallenges
    QUESTIONS FRÉQUENTES · ARCHITECTURE & GOUVERNANCE

    Tout comprendre sur la Memory & Evidence Layer StratoFoundry

    Qu'est-ce qu'une « Memory & Evidence Layer » au-dessus du stockage S3 ? +
    Un stockage objet S3 standard est une couche d'infrastructure passive : il stocke des objets mais ne comprend ni la chronologie métier des modifications, ni la légitimité d'une suppression de masse, ni l'état exact d'un corpus documentaire interrogé par une IA six mois plus tôt. La Memory & Evidence Layer de StratoFoundry ajoute au-dessus de n'importe quel bucket S3 : (1) une mémoire temporelle event-sourced (KARL Core) permettant de voyager dans le temps sans écrasement, (2) un plan de contrôle de réplication actif (S3Guardian 2.0) avec quarantaine, et (3) une couche de preuve cryptographique (Merkle, SHA-256, RFC 3161).
    Pourquoi StratoFoundry est-il 100% agnostique vis-à-vis des fournisseurs S3 ? +
    La souveraineté et la réversibilité de vos données exigent de ne dépendre d'aucun constructeur matériel ni d'aucun cloud propriétaire. Tous les moteurs StratoFoundry communiquent exclusivement via le protocole standard API S3 v4. Vous pouvez ainsi combiner librement un stockage S3 sur site (On-Premise), un cloud privé, un hébergeur qualifié SecNumCloud ou un hyperscaler, et migrer ou répliquer vos données de l'un à l'autre sans jamais altérer vos preuves cryptographiques.
    Comment S3Guardian 2.0 empêche-t-il la réplication d'une attaque ransomware ? +
    Contrairement à la réplication S3 native qui propage instantanément chaque écriture ou suppression vers le bucket secondaire, S3Guardian 2.0 fonctionne par cycles gouvernés en 5 étapes. Avant toute copie vers le secondaire, il analyse la variation d'entropie (détection de chiffrement), les signatures de fichiers et la volumétrie des suppressions. En cas d'anomalie, les objets suspects sont isolés dans un espace pending_changes (quarantaine) et la réplication requiert une validation humaine explicite. Votre bucket secondaire conserve ainsi un état Point-in-Time Recovery (PITR) 100% sain.
    Comment fonctionne la détection des renommages sans re-transfert réseau ? +
    Dans le protocole S3, renommer un dossier de 500 Go revient normalement à supprimer tous les objets puis à ré-envoyer 500 Go sur le réseau. S3Guardian 2.0 compare les empreintes cryptographiques (ETag / SHA-256) entre le primaire et le secondaire : lorsqu'il détecte qu'un objet « supprimé » réapparaît sous un nouveau chemin avec la même empreinte, il exécute l'opération localement sur le secondaire sans re-transférer les octets sur le WAN.
    En quoi KARL Core fiabilise-t-il les agents IA et les architectures RAG ? +
    Les systèmes d'IA générative et les agents autonomes souffrent de deux vulnérabilités majeures : l'empoisonnement de leur base documentaire et l'impossibilité de prouver sur quelle version d'un document une décision a été prise. KARL Core versionne chaque état du corpus S3 de manière immuable et associe à chaque exécution d'agent IA un reçu cryptographique (Evidence Pack) attestant la version exacte des sources utilisées.
    Comment les solutions StratoFoundry se déploient-elles en production ? +
    L'ensemble du cœur technologique est développé en Rust et compilé sous forme de binaire statique (musl) sans dépendance critique externe. Vous pouvez le déployer en quelques minutes sous forme d'image Docker durcie, de paquet Debian/Ubuntu (.deb) ou de binaire autonome sur serveur Linux, machine virtuelle ou environnement air-gapped.
    DÉMARRAGE RAPIDE · PARCOURS POC EN 5 ÉTAPES

    Validez la Memory & Evidence Layer sur vos propres buckets S3

    Sans modification de vos applications existantes ni changement de fournisseur de stockage, déployez un pilote complet en environnement de pré-production ou de production.

    Étape 1 · Cadrage (30 min) : Cartographie de vos buckets S3 primaires/secondaires et objectifs (Ransomware, Audit, IA).
    Étape 2 · Déploiement binaire/Docker : Installation sur votre infrastructure sans agent intrusif.
    Étape 3 · Simulation d'incident : Test réel de renommage massif, chiffrement simulé et quarantaine pending_changes.
    Étape 4 · Génération d'Evidence Pack : Restauration PITR et émission d'un dossier de preuve RFC 3161 vérifiable.
    Étape 5 · Bilan ROI & Conformité : Rapport exécutif pour la DSI, le RSSI et la Direction Générale.
    Contact Ingénierie & Direction

    Planifier une démonstration architecturale ou un PoC

    Échangez directement avec les architectes de StratoFoundry pour évaluer KARL Core et S3Guardian 2.0 sur votre topologie S3.

    Contact direct : contact@stratofoundry.com Courbevoie · Paris La Défense