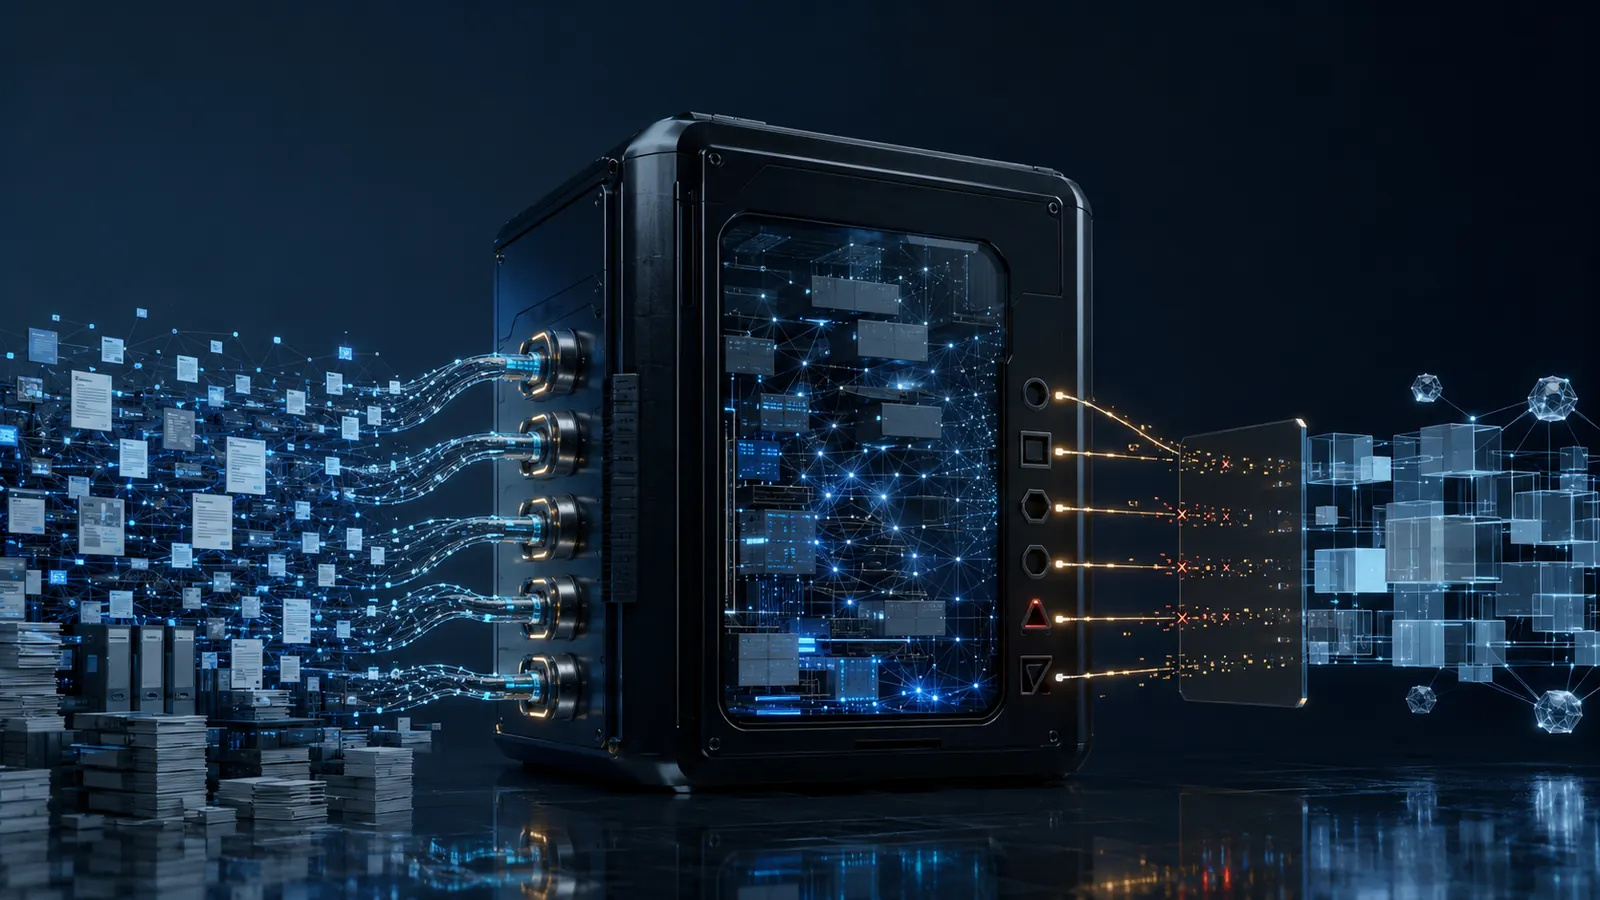
Chapô – Alors que la fuite ou la compromission de données sensibles entraîne des pertes financières, juridiques et réputationnelles majeures, le chiffrement s'impose comme le rempart nécessaire. Cependant, chiffrer les données ne suffit pas : la sécurité réside dans la séparation stricte entre les informations protégées et les secrets permettant leur déchiffrement. Cette dissociation, inscrite dans les pratiques de cybersécurité, de conformité (RGPD, PCI‑DSS, NIS2) et d’architecture cloud, repose sur des principes cryptographiques, des modèles d’infrastructure (KMS, HSM, chiffrement à enveloppe) et une gouvernance adaptée. Cet article analyse les raisons techniques, opérationnelles et réglementaires de cette séparation, expose les architectures de référence, examine les coûts et les risques, puis propose un guide décisionnel pour mettre en œuvre une gestion des clés fiable et résiliente.
Introduction : le chiffrement, un bouclier incomplet sans séparation des clés
Une entreprise stocke ses dossiers clients dans un bucket S3 chiffré à l’aide d’une clé symétrique générée aléatoirement. Le même administrateur qui gère les instances EC2 possède également la clé de chiffrement en clair, stockée sur le disque du serveur. En cas de compromission du compte administrateur – par phishing, vol de mots‑de‑passe ou exploitation d’une vulnérabilité – l’attaquant récupère simultanément les données chiffrées et le secret permettant leur lecture. Le chiffrement devient alors une simple formalité décorative.
Plusieurs incidents récents (ex. compromission de bases MongoDB chiffrées mais dont les clés étaient stockées dans des fichiers de configuration) ont montré que la concentration des secrets constitue le maillon faible fréquent des chaînes de protection.
Les normes et recommandations — NIST SP 800‑57 Rev. 1, ANSSI « Guide d’hardening des systèmes », ISO/IEC 27001 et les exigences PCI‑DSS 3.2.1 §3.5 — insistent sur la séparation des fonctions entre le stockage des données et la gestion des clés (Key Management). La mise en œuvre de ce principe repose sur une architecture où :
- les données chiffrées circulent ou résident dans un environnement d’exploitation,
- les clés de chiffrement sont générées, stockées et protégées dans un composant dédié (HSM, service KMS),
- l’accès aux clés est contrôlé par des politiques d’identité et de privilèges.
Le développement suivant précise pourquoi cette dissociation est indispensable, comment elle s’articule concrètement, ses bénéfices ainsi que les contraintes qu'elle impose aux organisations.
1️⃣ Contexte et enjeux : l’augmentation du volume et de la valeur des données
1.1 Explosion des volumes de données sensibles
Les entreprises collectent chaque jour des pétaoctets d’informations – dossiers clients, logs d’activité, images médicales, modèles d’intelligence artificielle. La plupart de ces actifs sont classés « sensibles » au sens du RGPD (données à caractère personnel) ou du PCI‑DSS (numéros de carte bancaire).
1.2 Coût d’une violation de données
Selon le rapport annuel de l’ENISA (2023), le coût moyen d’une fuite de données en Europe s’élève à ≈ 4,5 M€ pour les entreprises de plus de 250 salariés, incluant amendes, notification aux autorités et perte de confiance. La part la plus lourde du budget provient souvent des remédiations techniques (reconstruction d’infrastructures, audits, mise en conformité).
1.3 Pression réglementaire croissante
Le RGPD impose le principe de « privacy by design » (art. 25) et l’obligation de mettre en œuvre des mesures techniques appropriées, dont le chiffrement est explicitement recommandé lorsqu’il s’agit de protéger les données à caractère personnel. Le NIS2 (2024) renforce ces exigences pour les opérateurs d’importance vitale, exigeant une gestion distincte des secrets critiques.
Ces facteurs imposent une gestion séparée des clés de chiffrement afin que le simple vol de données ne permette pas l'accès aux informations en clair.
2️⃣ Principes fondamentaux du chiffrement et de la gestion des clés
| Concept | Description | Rôle dans la séparation |
|---|---|---|
| Clé symétrique (DEK – Data Encryption Key) | Utilisée pour chiffrer le volume de données. Rapide, adaptée aux gros volumes. | Stockée avec les données chiffrées (ex. en métadonnées) mais jamais en clair. |
| Clé maître (CMK – Customer Master Key) | Clé asymétrique ou symétrique qui protège la DEK via un processus d’enveloppe (envelope encryption). | Conservée dans un module sécurisé (HSM/KMS), jamais exposée aux systèmes de traitement des données. |
| Key Management Service (KMS) | Service dédié à la création, rotation, désactivation et audit des clés. | Point d’entrée unique pour les opérations sur les CMK ; sépare l’application métier du stockage des secrets. |
| Hardware Security Module (HSM) | Dispositif matériel certifié (FIPS 140‑2 niveau 3 ou 4) qui réalise les opérations cryptographiques à l’intérieur d’un périmètre physique protégé. | Garantit que la clé ne quitte jamais le module, éliminant tout risque de fuite par exfiltration logicielle. |
| Chiffrement à enveloppe | Technique où chaque donnée est chiffrée avec une DEK qui elle-même est chiffrée (ou « enveloppée ») avec une CMK stockée dans le KMS/HSM. | Permet de changer la CMK sans re‑chiffrer toutes les données, et assure que la compromission d’une DEK ne mène pas à l’accès aux autres jeux de données. |
Ces concepts sont formalisés par le NIST SP 800‑57 qui recommande une hiérarchie de clés pour limiter la surface d’exposition des secrets.
3️⃣ Risques liés à la cohabitation des données et des clés
3.1 Exposition accidentelle
Lorsque les clés sont stockées dans le même répertoire que les fichiers chiffrés (ex. : config.json contenant une clé en base64), un simple copier‑coller ou une sauvegarde non filtrée transfère simultanément les deux éléments, facilitant la récupération par un acteur malveillant.
3.2 Attaques internes
Les administrateurs systèmes disposent souvent de privilèges élevés (root/Administrator). Sans séparation, ils peuvent accéder aux clés et lire toutes les données sans justification légale, créant une menace interne difficile à détecter.
3.3 Propagation d’une compromission
Dans un modèle où chaque base de données possède sa propre clé stockée localement, la compromission d’un serveur entraîne la divulgation de toutes les clés hébergées sur ce nœud. Avec une CMK centrale gérée par un HSM, l’accès nécessite également le contrôle du module, limitant la propagation.
3.4 Conformité et auditabilité
Les exigences d’audit (PCI‑DSS Req 3.5, ISO 27001 A.10) imposent de tracer chaque utilisation de clé, d'identifier les acteurs et de démontrer que les clés n’ont pas été exposées. Un stockage partagé rend ces logs incomplets ou non fiables.
Ces risques justifient l'adoption d'une architecture à frontières définies entre les couches de traitement des données et les services de gestion des secrets.
4️⃣ Architectures reconnues de séparation
4.1 Chiffrement à enveloppe (Envelope Encryption) – le modèle de référence
flowchart TD
    subgraph DataLayer[Stockage des données]
        D1[Données chiffrées] -->|DEK chiffrée| M1[Metadonnées]
    end
    subgraph KeyLayer[Gestion des clés]
        KMS["Key Management Service (ex. AWS KMS, Azure Key Vault)"]
        HSM["Hardware Security Module (ex. Thales nCipher)"]
        KMS -->|CMK protégée| HSM
    end
    D1 -.->|requête de déchiffrement| App[Application métier]
    App -->|appel API| KMS
    KMS -->|déchiffre DEK| App
Les données sont chiffrées avec une DEK générée aléatoirement. La DEK est elle‑même chiffrée (enveloppée) par la CMK stockée dans le KMS/HSM. L’application ne récupère jamais la CMK en clair, uniquement la DEK déchiffrée via l’API sécurisée.
4.2 Services de gestion des clés (KMS) natifs du cloud
| Fournisseur | Service | Certification | Fonctionnalités clés |
|---|---|---|---|
| Amazon Web Services | AWS KMS | FIPS 140‑2 lvl 2, ISO 27001 | Rotation automatique, politiques IAM, audit CloudTrail |
| Microsoft Azure | Azure Key Vault | FIPS 140‑2 lvl 3 (HSM), SOC 2 | Contrôle d’accès basé sur RBAC, versionnage de clés |
| Google Cloud | Cloud KMS | ISO 27017, PCI‑DSS | Intégration avec Cloud HSM, enveloppe automatique |
Ces services offrent des API REST/SDK permettant aux applications de demander la décryption d’une DEK sans manipuler la CMK. Le contrôle d’accès repose sur les identités cloud (IAM), assurant une séparation logique entre les workloads et le magasin de clés.
4.3 Hardware Security Modules (HSM) – protection physique maximale
Les HSM dédiés (ex. Thales Luna, Gemalto SafeNet, Utimaco) sont certifiés FIPS 140‑2 niveau 3 ou PCI P2PE et offrent :
- la génération de clés à l’intérieur du module,
- le stockage non exportable des clés,
- des opérations cryptographiques (chiffrement/déchiffrement, signatures) réalisées dans un environnement tamper‑evident,
- une journalisation sécurisée des accès.
Ils sont déployés on‑premise pour les secteurs régulés (banques, santé) ou en mode cloud HSM (AWS CloudHSM, Azure Dedicated HSM).
4.4 Ségrégation réseau et zones de confiance
Le KMS/HSM doit être placé dans une zone DMZ ou un VPC dédié, accessible uniquement via des points d’entrée contrôlés (API gateway, bastion). Les workloads qui manipulent les données n’ont jamais de connectivité directe vers le stockage des clés.
5️⃣ Impacts sur la conformité réglementaire
| Réglementation | Exigence relative aux clés | Exemple d’application |
|---|---|---|
| RGPD (art. 32) | « Mesures appropriées, y compris le chiffrement » ; nécessité de pouvoir démontrer que les clés sont protégées contre tout accès non autorisé. | Séparer CMK dans un HSM et auditer les accès via logs. |
| PCI‑DSS 3.2.1 §3.5 | « Les clés cryptographiques doivent être stockées séparément des données chiffrées ». | Utilisation d’AWS KMS pour protéger les clés de chiffrement de bases de données de cartes. |
| NIS2 (2024) | Obligation de mettre en place une cyber‑résilience incluant la protection des secrets critiques. | Déploiement d’un HSM dédié, rotation trimestrielle des CMK, tests d’incident. |
| ISO/IEC 27001 A.10 | Gestion des actifs d’information cryptographiques ; contrôle d’accès et séparation des fonctions. | Politique de « least privilege » sur les rôles IAM qui peuvent appeler le KMS. |
La conformité repose sur la capacité à prouver (via logs, rapports d’audit) que :
- aucune clé n’a été exportée hors du périmètre sécurisé,
- chaque appel de déchiffrement est associé à une identité vérifiable,
- les rotations et révocations sont appliquées conformément aux politiques internes.
6️⃣ Considérations opérationnelles et économiques
6.1 Coûts d’infrastructure
- KMS : facturation à l’usage (nombre de requêtes, stockage des clés). Par exemple, AWS KMS facture ~0,03 $ par 10 000 opérations de déchiffrement.
- HSM : coût d’acquisition ou d’abonnement (ex. CloudHSM ≈ 1 200 $/mois pour un cluster de deux nœuds).
6.2 Complexité de mise en œuvre
- Définir des politiques IAM/RBAC granulaires, gérer les rôles de service (service‑account) et leurs secrets.
- Intégrer le KMS dans les pipelines CI/CD (ex. chiffrement des artefacts Docker avec aws kms encrypt).
6.3 Gestion du cycle de vie des clés
- Rotation : recommandée tous les 12 à 24 mois (NIST). Les solutions cloud offrent une rotation automatique sans interruption de service.
- Révocation et désactivation : nécessité d’un processus de re‑chiffrement lorsqu’une clé est compromise ou expirée.
6.4 Résilience et continuité
- Réplication géographique du KMS (multi‑region) pour éviter un point de défaillance unique.
- Sauvegarde des politiques de gestion (ex. exportable en format JSON) afin de restaurer rapidement la configuration après sinistre.
Les organisations constatent que le coût additionnel d’un service KMS est amorti par la réduction du risque de fuite et la simplification des audits de conformité.
7️⃣ Cas d’usage : une institution financière multicloud
Contexte
Une banque européenne gère des données clients (PII, historiques de transaction) sur trois clouds publics : AWS, Azure et Google Cloud. Elle doit se conformer au RGPD, à la directive PSD2 et aux exigences PCI‑DSS pour les services de paiement en ligne.
Architecture adoptée
| Composant | Rôle |
|---|---|
| HSM dédié (Thales Luna) installé dans le data‑center du groupe | Stockage centralisé des CMK, certification FIPS 140‑2 lvl 3. |
| AWS KMS, Azure Key Vault, Google Cloud KMS (mode external key) | Fournissent une interface native aux workloads cloud tout en délégant la protection à l’HSM via le protocole KMIP. |
| Chiffrement à enveloppe sur les bases de données (Amazon RDS, Azure SQL Database, Cloud Spanner) | Chaque ligne chiffrée avec une DEK unique ; la DEK est enveloppée par la CMK stockée dans l’HSM. |
| IAM/Role‑Based Access Control strictement limité aux micro‑services d’ingestion et de reporting | Aucun développeur n’a accès directement à la CMK. |
Processus clé
- Création d’une DEK par le service de base de données lors de l’insertion de nouvelles données.
- Enveloppe de la DEK : appel API au KMS local qui interroge l’HSM pour chiffrer la DEK avec la CMK.
- Stockage de la DEK enveloppée dans les métadonnées de chaque enregistrement.
- Déchiffrement : le service d’analyse demande à l’HSM, via le KMS, la décryption de la DEK uniquement pour la durée d’exécution du processus.
Bénéfices observés
- Conformité simplifiée : les rapports d’audit montrent que la CMK n’a jamais quitté le périmètre HSM.
- Réduction du temps de rotation des clés : grâce à l’enveloppe, seule la CMK a été re‑générée ; les DEK restent valides, évitant un re‑chiffrement complet.
- Résilience multi‑cloud : en cas d’indisponibilité d’un cloud, les autres continuent de fonctionner sans perte de données ni interruption de service. Cette architecture évite ainsi la dépendance critique envers un fournisseur unique et garantit une haute disponibilité des clés de déchiffrement.
Conclusion operationnelle
En somme, le chiffrement ne constitue pas une solution miracle, mais un mécanisme dont l'efficacité dépend entièrement de la gestion du cycle de vie des clés. Stocker les secrets à proximité immédiate des données chiffrées revient à laisser la clé sur la serrure : cela annule la protection technique et transforme une faille d'accès en une compromission totale et irréversible des actifs.
Pour sécuriser vos infrastructures, la prochaine étape opérationnelle consiste à migrer vos secrets vers un gestionnaire de clés dédié (KMS) ou un coffre-fort numérique (Vault). Auditez vos configurations actuelles pour identifier tout stockage de clés en clair dans les fichiers de configuration ou les variables d'environnement, et implémentez une rotation automatique des clés pour limiter la fenêtre d'exposition en cas de compromission.